Intégrations API domiciliation : ce que la conformité française exige
Assurez conformité et traçabilité en intégrant via API les cinq flux clés de la domiciliation : eIDAS, Tracfin/ERMES, facturation, synchronisation, LCB/FT.
Une intégration API pour une plateforme de domiciliation doit couvrir cinq flux non négociables : la signature eIDAS des contrats, la transmission Tracfin via ERMES, la facturation électronique, la synchronisation des dossiers de domiciliés et la vigilance LCB-FT. Aucun de ces flux ne tolère l’improvisation réglementaire, et une plateforme comme Adryo illustre comment ces briques se connectent sans ressaisie manuelle ni rupture de traçabilité.
En bref:
- La synchronisation en temps réel des dossiers, la signature électronique conforme eIDAS, et la déclaration Tracfin via ERMES sont prioritaires pour automatiser la conformité réglementaire.
- La responsabilité légale demeure totalement attachée à la société de domiciliation, même en cas d’externalisation technique des flux de vigilance et de facturation.
- Il est crucial de sécuriser l’architecture API avec OAuth2, l’idempotence, et le chiffrement pour garantir fiabilité et conformité dans la durée.
- La mise en œuvre doit suivre une démarche étape par étape, incluant tests ERMES, contrat RGPD, et déploiement progressif pour limiter les risques en production.
- Centraliser les flux dans une plateforme unique facilite le contrôle réglementaire et permet d’historiser toutes les actions pour une conformité simplifiée.
Table des matières
- Quels cas d’usage prioriser dans une intégration API domiciliation ?
- Qui est responsable en cas d’externalisation via API ?
- Comment sécuriser l’architecture technique de vos API ?
- Comment déployer une intégration API étape par étape ?
- Comment maintenir la conformité de vos intégrations dans le temps ?
- Pourquoi centraliser ces intégrations plutôt que les empiler outil par outil ?
- Adryo réunit vos intégrations API dans une seule plateforme française
- Sources
- Questions fréquentes
Quels cas d’usage prioriser dans une intégration API domiciliation ?
Toutes les connexions ne se valent pas. Certaines relèvent du confort opérationnel, d’autres touchent directement à votre agrément préfectoral. Voici les flux qui méritent d’être automatisés en premier :
- Synchronisation des dossiers de domiciliés : SIREN, dates de mandat, statut de vigilance et pièces justificatives doivent se propager en temps réel entre votre CRM et vos autres outils.
- Contrats et signature électronique : génération automatique, envoi pour signature conforme eIDAS, récupération du document signé et horodatage.
- Déclarations Tracfin via ERMES : déclenchement de la déclaration, respect des formats modulaires et archivage des accusés de réception.
- Gestion du courrier : suivi des plis reçus, numérisation et rattachement des métadonnées au bon dossier client.
- Facturation électronique : émission ou réception via une plateforme agréée, avec liaison automatique vers votre comptabilité.
- Vigilance LCB-FT : mise à jour du registre des mandats, screening des personnes politiquement exposées et contrôle des listes de sanctions.
Chacun de ces flux touche un point de contrôle différent, préfecture, greffe ou Tracfin, ce qui justifie de les traiter comme des chantiers distincts plutôt que comme un bloc générique d’« intégration API ».
Qui est responsable en cas d’externalisation via API ?
Externaliser une brique technique ne transfère jamais la responsabilité légale. Les lignes directrices conjointes ACPR/Tracfin rappellent que la société de domiciliation reste seule redevable de ses obligations de vigilance, même quand un prestataire technique héberge le dossier de vigilance ou automatise le screening PPE.
Trois points structurent ce cadre :
- La signature qualifiée eIDAS, avec certificat délivré par un prestataire qualifié, est recommandée dès qu’un contrat doit conserver une valeur probante équivalente à la signature manuscrite.
- Le calendrier de la réforme impose la réception des factures via une plateforme agréée dès le 1ᵉʳ septembre 2026, avec une émission qui se généralise progressivement jusqu’en 2027 pour les PME et TPE.
- Tout sous-traitant technique doit offrir des garanties contractuelles conformes à l’article 28 du RGPD, sécurité, audits, clauses de réversibilité, comme le rappelle la CNIL sur la gestion de la sous-traitance.
Repère réglementaire : une déclaration Tracfin transmise hors ERMES ou dans un format non conforme n’est simplement pas recevable. Chaque bascule de format modulaire côté Tracfin exige de rejouer vos tests d’intégration avant toute mise en production.
Comment sécuriser l’architecture technique de vos API ?
Une intégration mal conçue coûte cher au moment où elle est censée faire gagner du temps. Voici les choix qui déterminent sa fiabilité dans la durée.
- Authentification machine-to-machine : privilégiez OAuth2 en mode Client Credentials, stockez les secrets dans un coffre dédié et planifiez leur rotation, une pratique désormais standard pour les échanges entre systèmes publics et privés selon les guides Data.gouv.
- Idempotence sur les opérations mutantes : chaque création de contrat ou de facture doit porter une clé d’idempotence unique. Sans elle, un simple timeout réseau peut dupliquer une facture ou un mandat, un risque bien documenté par Google Cloud.
- Format et versioning : optez pour du JSON/REST avec des schémas modulaires, particulièrement pour les échanges liés à Tracfin, et documentez chaque dépréciation d’endpoint avec un délai de transition clair.
- Limitation de débit et SLA : définissez des quotas et des mécanismes de repli pour éviter qu’un pic d’usage ne bloque vos flux de déclaration.
- Observabilité : journalisez les accès, tracez chaque appel et gardez ces journaux exportables pour un contrôle préfectoral ou une demande Tracfin.
- Chiffrement et habilitations : HTTPS/TLS en transit, chiffrement au repos, et des niveaux d’habilitation stricts, exactement ce que recommande la CNIL sur le partage de données via API.
Conseil de pro : ne versionnez jamais vos endpoints Tracfin sans rejouer d’abord un jeu de tests ERMES complet, un format modulaire modifié côté administration peut casser silencieusement un flux qui fonctionnait la semaine précédente.
Comment déployer une intégration API étape par étape ?
Une checklist claire évite les angles morts, surtout quand plusieurs équipes, technique et conformité, doivent se coordonner.
- Cartographiez les flux et les responsabilités : identifiez qui pousse quelle donnée, et qui reste responsable LCB-FT sur chaque flux externalisé.
- Définissez les contrats d’API : schémas de données, clés d’idempotence, niveaux d’accès par rôle et engagements de disponibilité (SLA).
- Préparez les tests ERMES : montez un pipeline de tests de non-régression qui rejoue les formats modulaires et vérifie les accusés de réception.
- Rédigez les clauses RGPD : intégrez l’article 28, les modalités d’audit et les conditions de réversibilité dans chaque contrat de sous-traitance.
- Déployez par phases : commencez par un flux à faible risque, surveillez les métriques d’erreur, puis étendez progressivement en gardant un plan de retour arrière prêt.
Cette séquence protège autant votre calendrier projet que votre agrément : sauter l’étape des tests ERMES est la cause la plus fréquente d’incidents en production observée sur ce type de déclaration.
Comment maintenir la conformité de vos intégrations dans le temps ?
Une intégration API n’est jamais un projet terminé. Les formats Tracfin évoluent, les exigences RGPD se précisent, et vos sous-traitants doivent régulièrement prouver leur sérieux.
- Automatisez des tests de non-régression réguliers, en particulier pour les modules ERMES qui changent au gré des refontes administratives.
- Planifiez des revues de sécurité et demandez à vos sous-traitants des preuves d’audit consultables à tout moment par la CNIL.
- Formalisez un processus d’incident avec des délais de notification RGPD clairs, en interne comme envers vos clients domiciliés.
- Nommez un propriétaire d’API responsable de la documentation et de la communication des changements de version aux équipes concernées.
Conseil de pro : conservez un historique daté de chaque évolution de format ERMES ou de chaque mise à jour eIDAS. En cas de contrôle, pouvoir montrer quand et comment vous avez adapté votre intégration vaut souvent plus qu’une explication orale.
Pourquoi centraliser ces intégrations plutôt que les empiler outil par outil ?
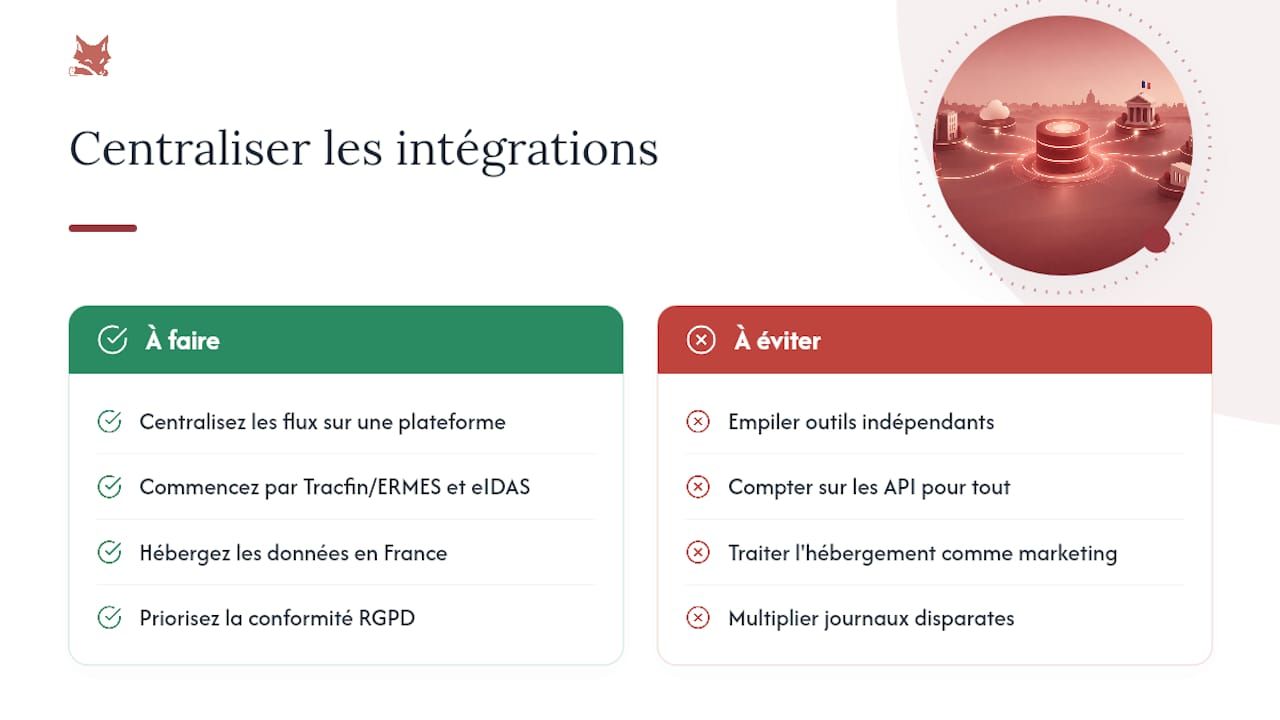
La tentation classique consiste à brancher chaque flux, signature, facturation, Tracfin, sur un outil différent, en espérant que les API feront le lien plus tard. Dans les faits, cette accumulation multiplie les points de rupture au moment précis où vous en avez le moins besoin, pendant un contrôle.
Centraliser ces flux dans une seule plateforme réduit nettement la charge de préparation aux contrôles préfectoraux, simplement parce qu’une seule piste d’audit remplace cinq journaux disparates. Mon conseil pratique : commencez toujours par l’intégration Tracfin/ERMES et la signature eIDAS, ce sont les deux flux où une non-conformité se paie le plus cher. L’hébergement des données en France et la conformité RGPD ne sont pas des arguments marketing, ce sont des critères de sélection concrets quand un sous-traitant technique manipule des données de vigilance sensibles.
— Aimen
Adryo réunit vos intégrations API dans une seule plateforme française
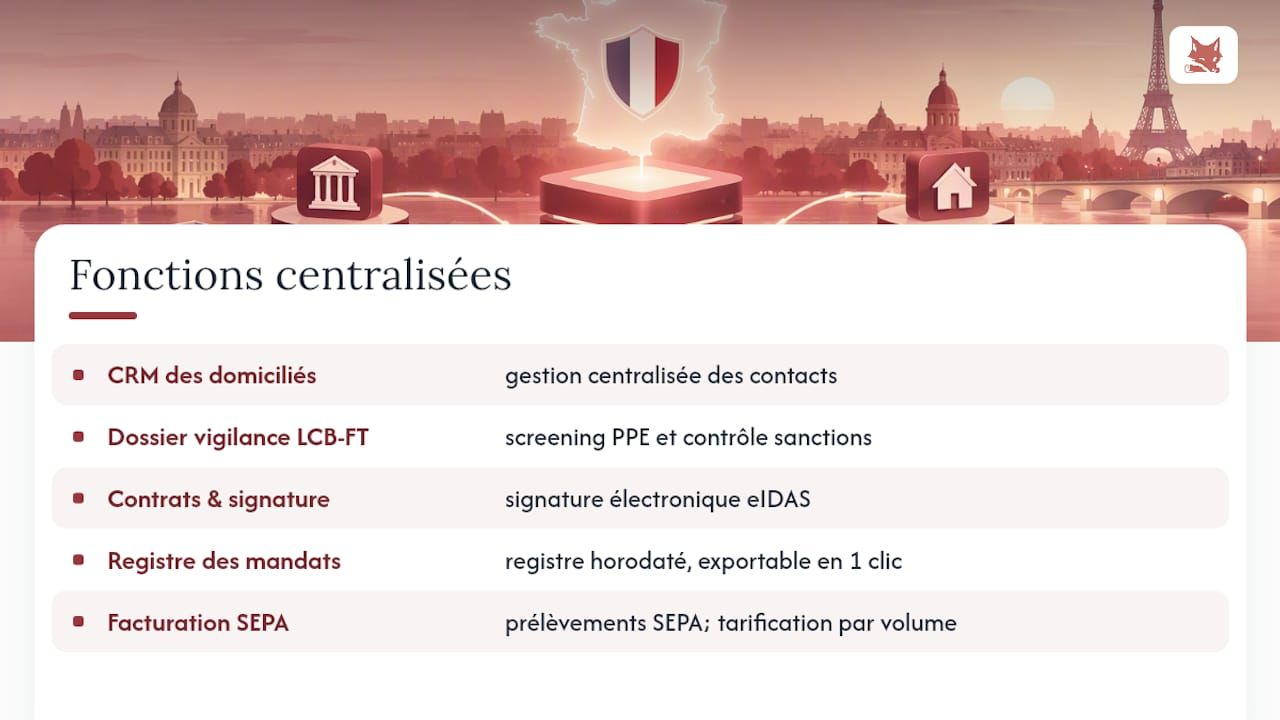
Une seule plateforme peut remplacer l’empilement d’outils dispersés pour une société de domiciliation qui veut connecter contrats, conformité et facturation sans multiplier les logiciels. Plutôt que d’utiliser un assemblage Excel, une signature externe et un logiciel de facturation séparé, cette plateforme réunit dans une seule interface le CRM des domiciliés, le dossier de vigilance LCB-FT avec screening PPE et contrôle des sanctions, les contrats avec signature électronique eIDAS, le registre automatique des mandats et la facturation par prélèvement SEPA.
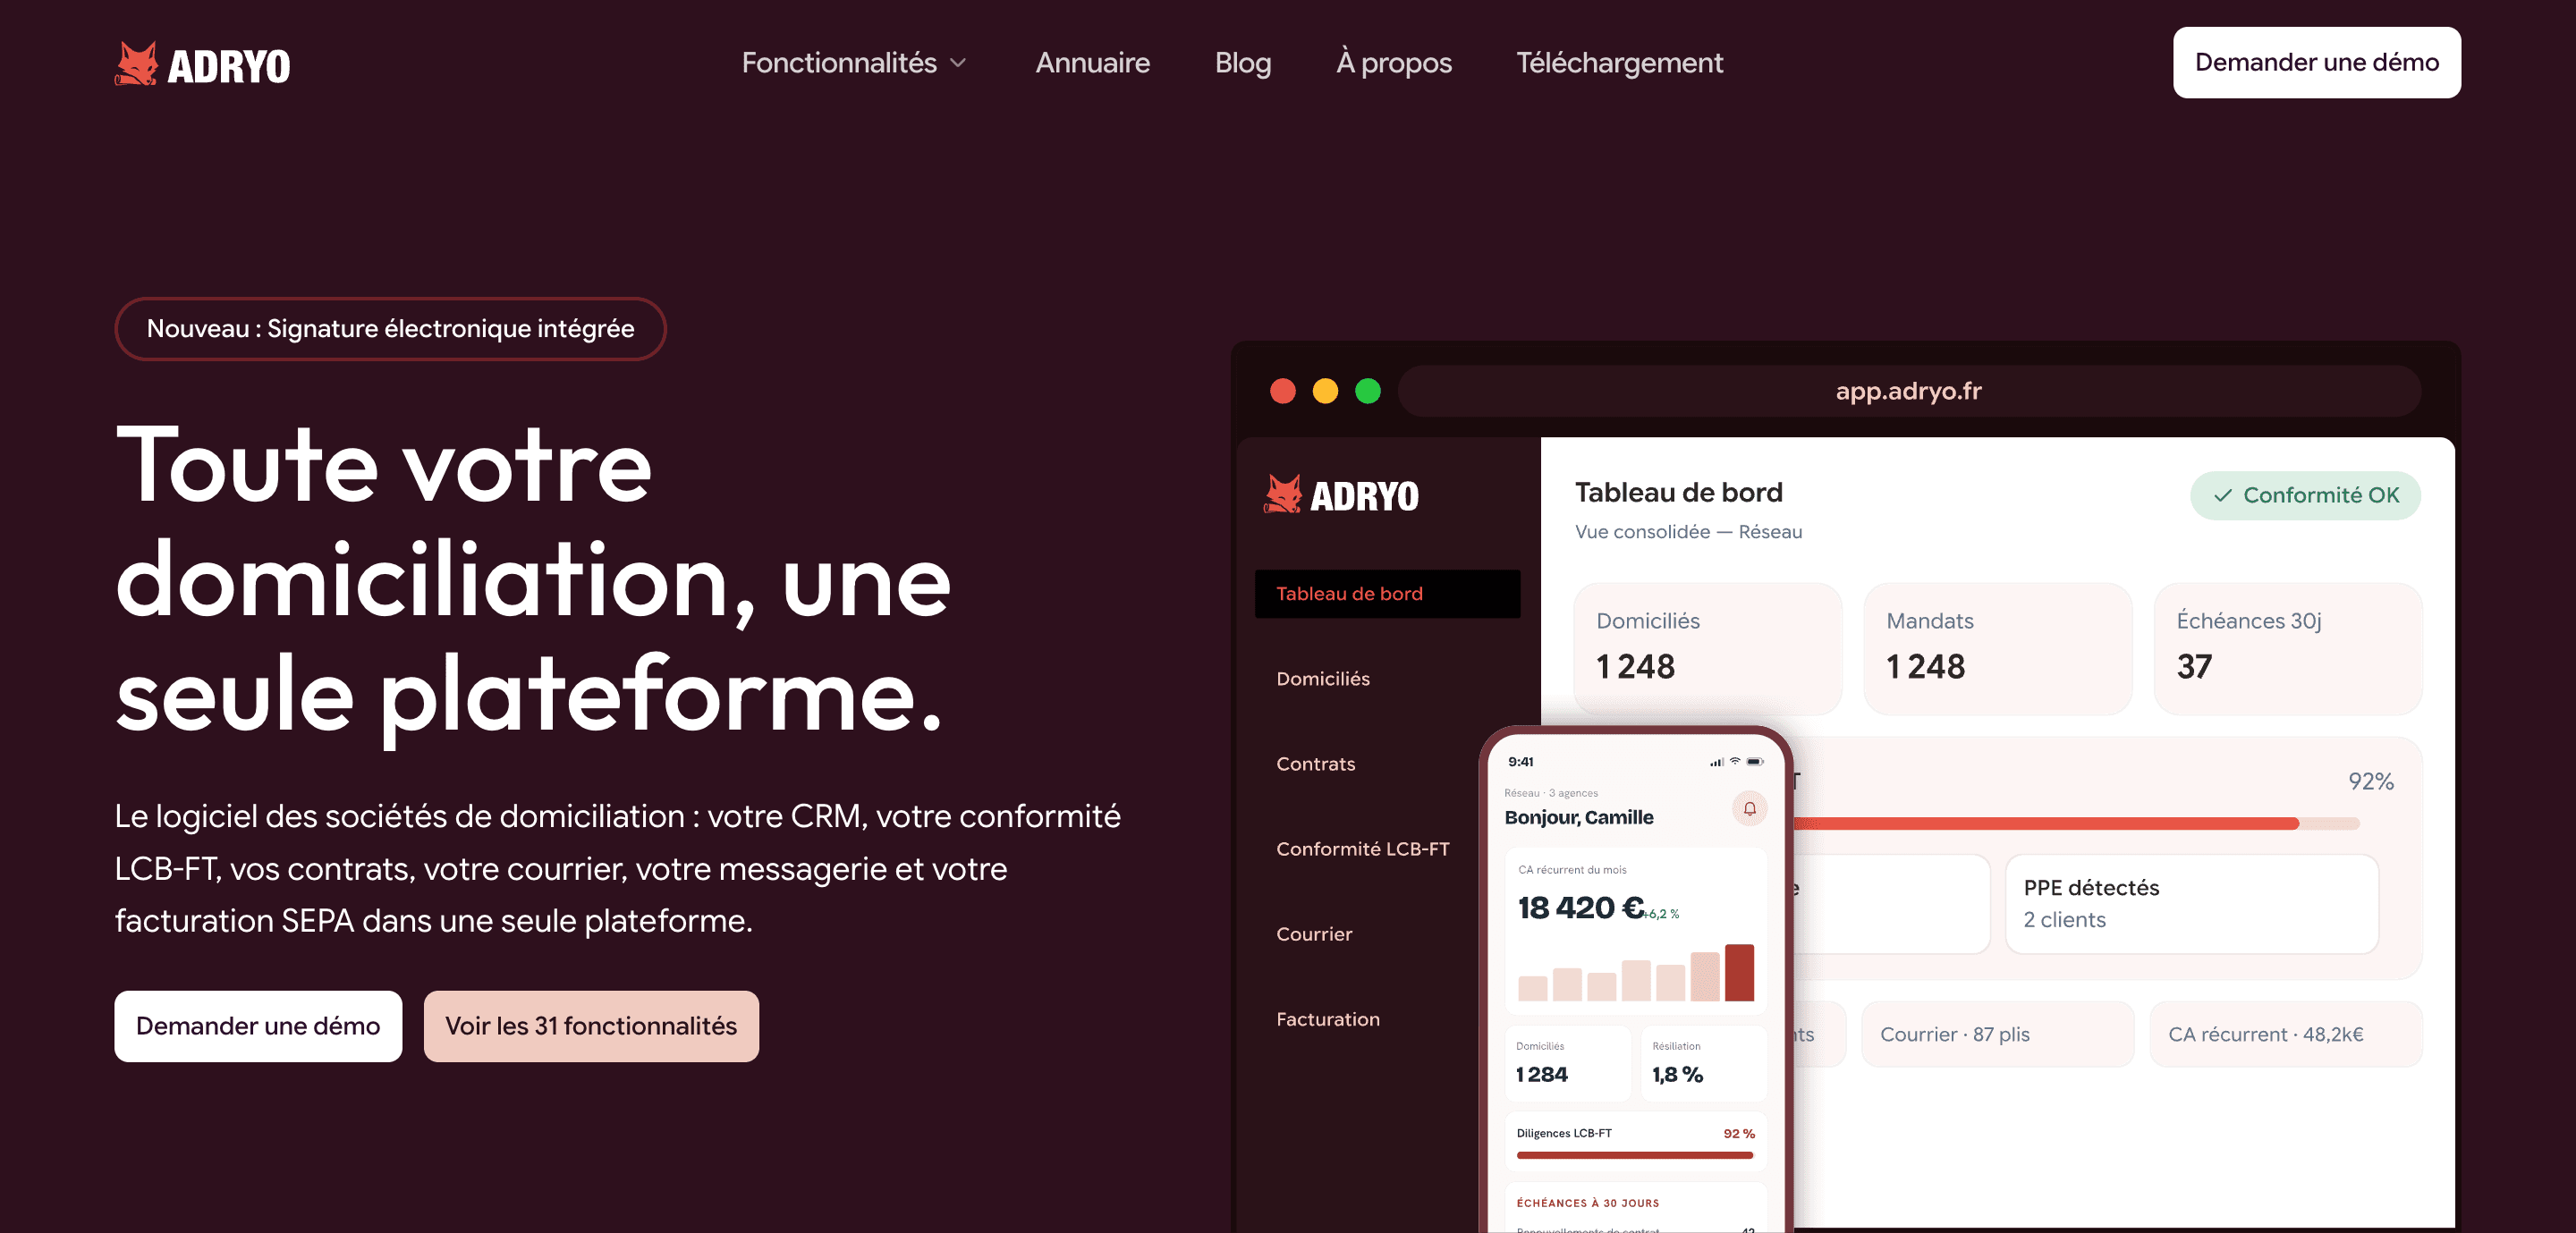
Chaque action laisse une trace horodatée, exportable en un clic pour un contrôle préfectoral, du greffe ou de Tracfin. Les données peuvent être hébergées en France, conformément au RGPD, un point apprécié lors de la documentation des sous-traitants. La tarification suit généralement le volume de dossiers, souvent avec des paliers dégressifs, sans surprise à la facturation.
Pour évaluer concrètement comment Adryo s’articule avec vos flux actuels, demandez une démonstration sur la page produit d’Adryo et testez la centralisation sur un échantillon de vos dossiers en cours.
Sources
Pour vérifier les obligations citées, consultez directement les textes de référence : la CNIL pour les recommandations API et RGPD, Tracfin pour les formats ERMES, Entreprendre.service-public pour le calendrier de facturation électronique, et l’ACPR pour les lignes directrices LCB-FT. Le cadre eIDAS relève, lui, de la gouvernance européenne.
- Entreprendre.service-public — calendrier facturation électronique
- CNIL — recommandations sur les API
- Tracfin — ERMES
- CNIL — Gérer la sous‑traitance
- Google Cloud — idempotence
- ACPR — lignes directrices conjointes ACPR/Tracfin
Questions fréquentes
Qu’est-ce qu’une intégration API domiciliation en pratique ?
C’est l’ensemble des connecteurs qui font circuler automatiquement les données entre votre plateforme de gestion et les systèmes externes : signature de contrats, déclarations Tracfin, facturation et mise à jour des dossiers de domiciliés. Une plateforme comme Adryo intègre nativement ces flux plutôt que de les connecter après coup.
Faut-il une signature qualifiée eIDAS pour tous les contrats de domiciliation ?
Non, mais elle est recommandée dès que le contrat doit avoir une valeur probante équivalente à la signature manuscrite. La distinction entre signature simple, avancée et qualifiée dépend du niveau de risque juridique que vous acceptez de prendre sur chaque type de document, comme le précise Entreprendre.service-public.
Quand la réception des factures électroniques devient-elle obligatoire ?
La réception via une plateforme agréée devient obligatoire pour toutes les entreprises assujetties à la TVA dès le 1ᵉʳ septembre 2026. L’émission suit un calendrier progressif selon la taille de l’entreprise, jusqu’en 2027 pour les plus petites structures.
Qui reste responsable si un prestataire externe gère la déclaration Tracfin ?
La société de domiciliation reste seule responsable de ses obligations de vigilance, même en cas d’externalisation technique. Les lignes directrices ACPR/Tracfin le confirment explicitement.
Pourquoi l’idempotence est-elle critique pour une API de facturation ?
Sans clé d’idempotence, un simple problème réseau peut dupliquer une facture ou un contrat lors d’une nouvelle tentative d’envoi. C’est une pratique d’architecture désormais standard pour toute opération qui modifie des données, selon Google Cloud.
À lire aussi
Gestion colis pour domiciliés : une preuve, pas une contrainte
Numérisez la gestion des colis des domiciliés : horodatage lié au dossier client, alertes et preuve fiable pour réduire les litiges.
Lire l'article
Archivage probant eIDAS : ce que doit vérifier un domiciliataire
Domiciliataires : vérifiez que votre archivage probant conforme au règlement eIDAS garantit horodatage fiable, piste d'audit horodatée et exportabilité...
Lire l'article
Vérification pouvoir signer : ce qu'un domiciliataire doit exiger
Validez un pouvoir de signature : exigez un Kbis de moins de trois mois ou un mandat écrit, horodatez les preuves et conservez la chaîne de délégation...
Lire l'articleLe prochain domicilié que vous enregistrez pourrait être le premier sur Adryo.
Réservez 30 minutes. On vous montre votre activité dans Adryo, avec vos vrais cas.
Réponse sous 24 h · Sans engagement