Analyse d'impact RGPD : le guide pour responsables de traitement
Maîtrisez l'analyse d'impact RGPD pour protéger les données personnelles et anticiper les risques. Suivez notre guide pour une mise en conformité efficace.
Une analyse d’impact RGPD (AIPD) est un outil d’évaluation qui mesure les risques qu’un traitement de données personnelles fait peser sur les droits et libertés des personnes concernées. Si votre traitement remplit au moins un critère de risque élevé défini par la CNIL, l’action à mener immédiatement est simple : lancez le cadrage de votre AIPD avant toute mise en production.
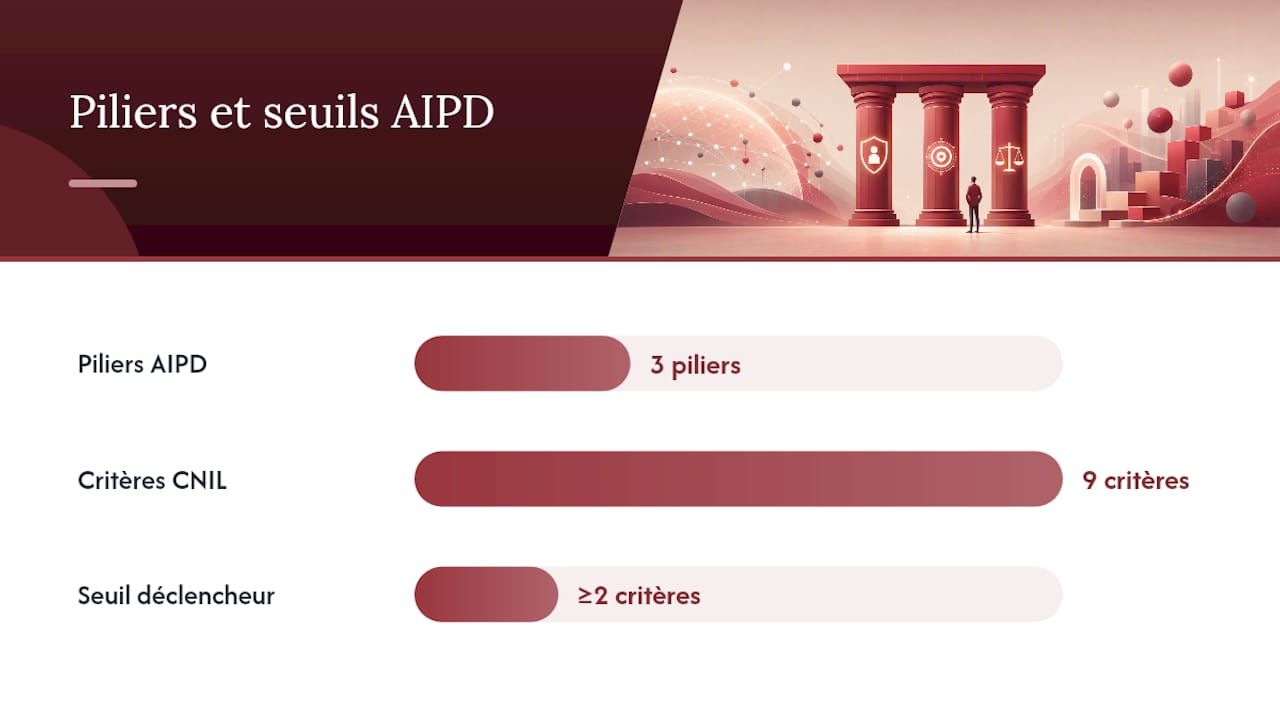
Trois piliers structurent une AIPD sérieuse :
- une description précise du traitement (données, finalités, flux, durée de conservation) ;
- une analyse de la nécessité et de la proportionnalité ;
- une évaluation des risques accompagnée des mesures pour les réduire.
Conseil de pro : démarrez l’AIPD dès la conception du projet, pas après le déploiement, et documentez-la directement dans votre registre des traitements pour éviter de la refaire de mémoire six mois plus tard.
Points clés
Une AIPD conforme repose sur trois piliers (description, proportionnalité, évaluation des risques) et doit être engagée dès qu’un traitement remplit au moins deux critères de risque élevé définis par la CNIL.
| Point | Détails |
|---|---|
| Vérifier les critères CNIL | Lancer le cadrage dès qu’au moins deux critères de risque élevé sur neuf sont réunis. |
| Structurer autour des trois piliers | Description du traitement, nécessité/proportionnalité, évaluation des risques et mesures. |
| Choisir la bonne trame | Trame Inserm pour la santé, fiches CCI pour les PME, modèle CNIL pour le cas général. |
| Consulter la CNIL si besoin | Transmettre via le téléservice dès qu’un risque élevé résiduel subsiste après mesures. |
| Documenter et actualiser | Archiver chaque version dans le registre des traitements pour prouver la conformité en cas de contrôle. |
Documenter une AIPD à la main, sur des fichiers Excel dispersés, complique justement cette traçabilité au moment où un contrôle Tracfin ou préfectoral tombe. Une plateforme comme Adryo centralise la conformité documentaire des sociétés de domiciliation, avec une piste d’audit horodatée et exportable à tout moment, ce qui simplifie la démonstration de conformité RGPD au même titre que la conformité LCB-FT.
Table des matières
- Qu’est-ce qu’une analyse d’impact RGPD et sur quelle base légale repose-t-elle ?
- Quand une AIPD est-elle obligatoire ? Critères CNIL et cas concrets
- Que doit contenir votre AIPD ? Le contenu minimum attendu
- Comment réaliser une AIPD ? Les étapes pas à pas
- Quelles méthodes et trames utiliser en France ?
- Quand consulter la CNIL et comment transmettre l’AIPD ?
- Que risque-t-on en l’absence d’AIPD ou en cas d’AIPD insuffisante ?
- Questions fréquentes sur l’analyse d’impact RGPD
- Sources
Qu’est-ce qu’une analyse d’impact RGPD et sur quelle base légale repose-t-elle ?
L’article 35 du RGPD impose au responsable de traitement de réaliser une analyse d’impact avant tout traitement susceptible d’engendrer un risque élevé pour les personnes concernées. Le texte fixe ce que doit contenir a minima l’analyse, et c’est ce cadre qui guide toute la méthodologie française.
L’objectif n’est pas de remplir un formulaire de plus. C’est de construire un traitement respectueux de la vie privée dès sa conception, puis de pouvoir prouver cette conformité en cas de contrôle.
Cette logique d’accountability change la posture du responsable de traitement :
- il ne subit plus le RGPD, il l’anticipe ;
- le délégué à la protection des données (DPO), quand il est désigné, doit être consulté et son avis documenté ;
- l’AIPD devient une pièce de preuve, pas une formalité administrative.
Quand une AIPD est-elle obligatoire ? Critères CNIL et cas concrets
La CNIL considère qu’une AIPD est obligatoire dès qu’un traitement présente un risque élevé, et recommande d’en réaliser une dès que deux critères sur les neuf suivants sont réunis :
- évaluation ou notation des personnes (scoring) ;
- décision automatisée avec effet juridique ou similaire ;
- surveillance systématique des personnes ;
- collecte de données sensibles ou à caractère hautement personnel ;
- traitement à grande échelle ;
- croisement ou combinaison d’ensembles de données ;
- personnes vulnérables (mineurs, patients, salariés) ;
- usage innovant ou application de nouvelles technologies ;
- traitement faisant obstacle à un droit, un contrat ou un service.
Concrètement, un algorithme de scoring bancaire, un système de vidéosurveillance sur la voie publique, un traitement de données de santé pour une étude clinique ou un dispositif de tracking publicitaire à large échelle cochent presque toujours deux cases d’un coup. Dans le doute, mieux vaut cadrer une AIPD courte plutôt que d’exposer l’organisation à un rappel à l’ordre.
Que doit contenir votre AIPD ? Le contenu minimum attendu
Une AIPD conforme repose sur trois piliers non négociables, détaillés dans le tableau ci-dessous.
| Point | Détails |
|---|---|
| Description du traitement | Nature, finalités, données traitées, durée de conservation, destinataires et flux techniques. |
| Nécessité et proportionnalité | Justifier que chaque donnée collectée sert réellement la finalité poursuivie. |
| Évaluation des risques | Estimer gravité et vraisemblance des événements redoutés, puis lister les mesures correctrices. |
Un exemple simple : pour un outil de scoring RH, la description couvre les critères d’algorithme utilisés, la nécessité justifie pourquoi tel indicateur (et pas un autre) est retenu, et l’évaluation des risques envisage la discrimination indirecte comme événement redouté principal.
Comment réaliser une AIPD ? Les étapes pas à pas
Voici la feuille de route qu’appliquent la plupart des organisations qui traitent des données sensibles ou à grande échelle :
- Cadrage : définir le périmètre exact du traitement et les parties prenantes à impliquer (DPO, responsable sécurité, maîtrise d’ouvrage, sous-traitants concernés).
- Cartographie : recenser les données, les traitements associés, les systèmes et les flux, y compris ceux gérés par des prestataires externes.
- Identification des événements redoutés : lister ce qui pourrait mal tourner (fuite, accès illégitime, perte d’intégrité) pour chaque catégorie de données.
- Estimation gravité et vraisemblance : noter chaque risque selon une échelle simple, en s’appuyant sur la méthodologie CNIL.
- Mesures de traitement du risque : associer à chaque risque une ou plusieurs mesures techniques ou organisationnelles.
- Validation interne : faire relire et valider l’AIPD par le DPO et, selon les cas, la direction.
- Documentation et mise à jour : archiver l’analyse dans le registre des traitements et prévoir sa révision à chaque évolution majeure.
Conseil de pro : versionnez chaque AIPD comme un document vivant. Une nouvelle fonctionnalité, un changement de sous-traitant ou une extension de la collecte de données doivent déclencher une réévaluation, pas juste une note en marge.
Quelles méthodes et trames utiliser en France ?
La méthode CNIL, compatible avec l’approche EBIOS et la norme ISO 31000, structure l’estimation des risques autour de la gravité et de la vraisemblance des événements redoutés. C’est la colonne vertébrale méthodologique la plus utilisée par les DPO en France.
- la trame Inserm cible les traitements de recherche et les données de santé, avec des rubriques déjà adaptées aux essais cliniques ;
- les fiches pratiques CCI conviennent aux PME et TPE qui découvrent l’exercice ;
- le modèle CNIL reste la référence générique, transposable à quasiment tout traitement.
| Ressource | Public visé | Point fort |
|---|---|---|
| Méthode EBIOS / CNIL | Traitements complexes, organisations matures | Rigueur méthodologique, compatible ISO 31000 |
| Trame Inserm | Recherche, données de santé | Rubriques pré-adaptées au secteur médical |
| Fiches CCI | TPE/PME | Simplicité et rapidité de prise en main |
Quand consulter la CNIL et comment transmettre l’AIPD ?
Si l’AIPD conclut qu’un risque élevé persiste malgré les mesures prises, la consultation de la CNIL devient obligatoire au titre de l’article 36 du RGPD. La procédure passe par le téléservice dédié, où vous devez fournir un résumé du traitement, les mesures envisagées et les coordonnées du DPO.
- préparez un dossier synthétique, pas l’intégralité de l’AIPD brute ;
- indiquez clairement les mesures déjà mises en œuvre pour réduire le risque résiduel ;
- conservez une trace de tous les échanges avec l’autorité, y compris les délais de réponse.
La CNIL a prononcé pour environ 91 millions d’euros de sanctions cumulées en 2025, un chiffre qui donne une idée assez nette du coût réel de l’inaction.
Que risque-t-on en l’absence d’AIPD ou en cas d’AIPD insuffisante ?
La CNIL module ces sanctions selon la gravité du manquement, la coopération de l’organisme et les mesures correctrices déjà engagées.
- absence de consentement cookies et transferts hors UE non encadrés figurent parmi les manquements les plus sanctionnés ;
- une mise en demeure précède souvent l’amende, ce qui laisse une fenêtre pour corriger le tir ;
- priorisez les traitements à risque élevé identifiés lors du cadrage plutôt que de vouloir tout documenter d’un coup.
Une gouvernance de projet qui intègre l’AIPD dès le départ
L’erreur la plus fréquente n’est pas l’absence d’AIPD, c’est son isolement du cycle projet. Traitée comme une pièce de conformité rattachée au registre des traitements et à la gouvernance des risques, l’AIPD devient un outil de conception, pas un frein administratif de dernière minute.
Questions fréquentes sur l’analyse d’impact RGPD
Une AIPD est-elle obligatoire pour toutes les entreprises ? Non. Elle devient obligatoire uniquement lorsque le traitement présente un risque élevé, généralement dès que deux des neuf critères CNIL sont réunis.
Qui doit réaliser l’AIPD au sein de l’organisation ? Le responsable de traitement porte la responsabilité finale, mais la démarche implique généralement le DPO, la maîtrise d’ouvrage et parfois les sous-traitants concernés.
Combien de temps faut-il pour réaliser une AIPD ? Cela dépend de la complexité du traitement : quelques jours pour un cas simple avec une trame préexistante, plusieurs semaines pour un traitement à grande échelle impliquant plusieurs sous-traitants.
Faut-il refaire l’AIPD à chaque évolution du traitement ? Oui, dès qu’une modification majeure intervient (nouvelle technologie, extension de la collecte, changement de finalité), une réévaluation documentée s’impose.
Que se passe-t-il si la CNIL détecte l’absence d’AIPD lors d’un contrôle ?
Cet article constitue une information générale et ne remplace pas l’avis d’un avocat qualifié. Consultez un professionnel du droit qualifié à propos de votre cas personnel avant d’agir sur la base de ce contenu.
Sources
- Règlement (UE) 2016/679 (RGPD)
- Méthode AIPD — CNIL (méthode et guide)
- Réaliser une analyse d’impact relative à la protection des données (AIPD) — Service-public
- RGPD : sanctions CNIL 2026, obligations et mise en conformité
Recommandation
À lire aussi
Gestion colis pour domiciliés : une preuve, pas une contrainte
Numérisez la gestion des colis des domiciliés : horodatage lié au dossier client, alertes et preuve fiable pour réduire les litiges.
Lire l'article
Intégrations API domiciliation : ce que la conformité française exige
Assurez conformité et traçabilité en intégrant via API les cinq flux clés de la domiciliation : eIDAS, Tracfin/ERMES, facturation, synchronisation, LCB/FT.
Lire l'article
Archivage probant eIDAS : ce que doit vérifier un domiciliataire
Domiciliataires : vérifiez que votre archivage probant conforme au règlement eIDAS garantit horodatage fiable, piste d'audit horodatée et exportabilité...
Lire l'articleLe prochain domicilié que vous enregistrez pourrait être le premier sur Adryo.
Réservez 30 minutes. On vous montre votre activité dans Adryo, avec vos vrais cas.
Réponse sous 24 h · Sans engagement