3 preuves pour la conformité des droits d'accès des domiciliataires
Guide opérationnel pour domiciliataires : sécurisez la conformité des droits d'accès, préparez exports et piste d'audit, et appliquez le plan 30, 60 et 90...
Vos droits d’accès doivent être attribués par rôle, documentés, et vérifiables à tout moment. Chaque consultation, modification ou export d’un dossier domicilié doit remonter dans une piste d’audit horodatée, nominative et rattachée à votre procédure interne LCB-FT. Sans cette cohérence, le dirigeant reste seul responsable devant la préfecture, le greffe ou Tracfin, même en cas d’erreur d’un collaborateur.
En bref:
- La gestion des droits d’accès doit reposer sur une classification des risques claire, avec une attribution nominative, horodatée, et vérifiable en permanence.
- La documentation interne doit explicitement décrire les règles d’attribution des habilitations et leur alignement avec les paramétrages informatiques.
- Un export d’historique d’accès complet, avec métadonnées précises, doit être prêt à fournir lors d’un contrôle, dans des formats exploitables comme PDF ou CSV.
- L’organisation interne et les outils métiers doivent être cohérents, intégrant roles, journalisation et paramétrages pour réduire les risques d’erreur et faciliter la conformité.
- La mise en place d’une plateforme centralisée automatisant ces processus permet de répondre efficacement à la réglementation et de simplifier la gestion des contrôles.
Table des matières
- Ce que la conformité LCB-FT exige de vos droits d’accès
- Comment concevoir les habilitations et la journalisation : checklist opérationnelle
- Que réclamer en cas de contrôle : formats d’export, preuves et scénarios
- Perspective pratique : cohérence entre procédure interne et outil métier
- Solution recommandée pour automatiser droits d’accès et piste d’audit
- Conclusion : un plan d’action en 30, 60 et 90 jours
- Sources
Ce que la conformité LCB-FT exige de vos droits d’accès
Un contrôle administratif ne se limite jamais à vérifier vos dossiers KYC. Il vérifie aussi que votre organisation interne tient la route : qui a accès à quoi, pourquoi, et depuis quand. La procédure interne LCB-FT doit décrire explicitement une classification des risques et les chemins d’accès aux informations, avec leur correspondance dans vos paramétrages informatiques. Autrement dit, votre logiciel de gestion et votre document papier doivent raconter exactement la même histoire.
Cette exigence s’articule autour de trois piliers.
- La classification des risques détermine quels dossiers méritent une vigilance renforcée, et donc des accès plus restreints ou des validations supplémentaires.
- La désignation d’un responsable LCB-FT n’est pas une formalité : le Code monétaire et financier impose que le contrôle interne soit adapté à la taille et à la nature de l’activité, ce qui suppose une personne identifiée, capable de rendre des comptes.
- Les durées de conservation des traces d’accès et des pièces justificatives doivent suivre les délais réglementaires, généralement alignés sur la durée de la relation d’affaires prolongée de plusieurs années après sa fin.
Le dirigeant d’une société de domiciliation agréée ne peut pas déléguer sa responsabilité juridique, même s’il délègue l’exécution opérationnelle. Un responsable LCB-FT mal identifié, ou une procédure interne qui ne mentionne jamais comment les accès sont attribués, fragilise toute la démonstration de conformité lors d’un contrôle. C’est souvent ce détail, plus que l’absence de dossier, qui inquiète un inspecteur : une organisation qui ne sait pas qui a le droit de faire quoi n’inspire pas confiance sur le reste.
Comment concevoir les habilitations et la journalisation : checklist opérationnelle
Construire un système de droits d’accès cohérent commence par une question simple : qui a besoin de voir ou de modifier quoi, pour faire son travail, et rien de plus ? C’est le principe du moindre privilège, et il s’applique aussi bien à un cabinet de deux personnes qu’à un réseau multi-agences.
- Cartographiez les rôles fonctionnels. Un collaborateur administratif consulte et met à jour les dossiers courants. Un responsable conformité valide les KYC sensibles et déclenche les vérifications sanctions. Le dirigeant conserve un accès global mais son usage doit lui aussi être journalisé.
- Limitez chaque rôle au strict nécessaire. Un accès en lecture pour la gestion du courrier n’a pas besoin d’ouvrir la fiche de vigilance complète d’un domicilié.
- Exigez une journalisation nominative sur chaque action sensible : lecture d’un dossier de vigilance, modification d’une donnée bénéficiaire effectif, validation d’un contrat, export de pièces, signature électronique. Chaque événement doit porter un horodatage précis et le nom de l’utilisateur, pas seulement un identifiant technique.
- Reliez chaque type d’événement à une référence de votre procédure interne. Un export de dossier lors d’un contrôle doit pouvoir démontrer qu’il correspond à une clause précise de votre document LCB-FT, pas à une improvisation.
- Planifiez une revue périodique des habilitations. Un départ, un changement de poste ou une agence fermée doivent déclencher une révocation immédiate, pas un ajustement six mois plus tard.
- Formez chaque nouvel utilisateur avant de lui ouvrir un accès, et documentez cette formation. La brochure conjointe de Tracfin et de la DGCCRF insiste sur ce point : la vigilance ne se délègue pas à un logiciel, elle se cultive chez les personnes qui l’utilisent.
Conseil de pro : Ne laissez jamais un compte générique (“admin”, “compta”) accéder aux dossiers de vigilance. Un audit qui découvre trois personnes derrière un même identifiant perd toute valeur probante, même si les actions étaient légitimes.
Un point mérite d’être souligné : la journalisation renforcée et la traçabilité des contrôles deviennent des attentes de plus en plus explicites dans le cadre réglementaire applicable à la domiciliation. Un domiciliataire qui ne peut pas prouver une surveillance active de ses accès s’expose désormais à un risque disproportionné par rapport à l’effort de mise en conformité.
Que réclamer en cas de contrôle : formats d’export, preuves et scénarios
Un inspecteur de préfecture, un greffier ou un agent Tracfin ne demande pas une explication orale. Il demande un document, avec une portée temporelle précise et des métadonnées vérifiables. Se préparer à cette demande avant qu’elle n’arrive change tout.
Les livrables les plus fréquemment attendus incluent :
- L’historique complet d’un dossier domicilié précis, de sa création à aujourd’hui, en format PDF ou CSV exploitable.
- Les actions effectuées sur le dossier de vigilance : qui a validé le KYC, quand, avec quelles pièces.
- Les preuves de screening contre les listes de sanctions et les listes GAFI, avec la date de chaque vérification.
- Le rapport ou état semestriel destiné au greffe, cohérent avec les mouvements réels de dossiers.
Chaque export doit porter des métadonnées suffisantes : l’utilisateur ayant réalisé l’action, son rôle, le type d’action, l’horodatage exact, et idéalement une référence à l’article ou à la clause de la procédure interne qui justifie cette action. Un guide destiné aux professionnels de la domiciliation rappelle que l’agrément préfectoral repose largement sur la capacité à produire ces preuves sans délai lors d’un contrôle, pas seulement sur leur existence théorique.
Organisez en interne une procédure de réponse rapide : qui produit l’export, sous quel délai, et qui valide avant transmission. Un contrôle qui traîne trois jours parce que personne ne sait extraire un historique donne une impression de désorganisation bien plus pénalisante que le contenu du dossier lui-même.
Perspective pratique : cohérence entre procédure interne et outil métier
La théorie tient rarement face à un empilement d’outils disjoints. Un tableau Excel pour les habilitations, un logiciel de facturation séparé, une signature électronique dans un troisième outil : chaque interstice devient un trou dans la piste d’audit.
La cohérence recherchée fonctionne dans un seul sens : la procédure interne définit les règles, le paramétrage des rôles les applique, la journalisation en garde la preuve. Un logiciel métier qui intègre ces trois couches réduit le temps de préparation d’un contrôle, souvent de plusieurs jours à quelques minutes, et diminue le risque d’erreur de saisie qui fragilise un dossier par ailleurs solide.
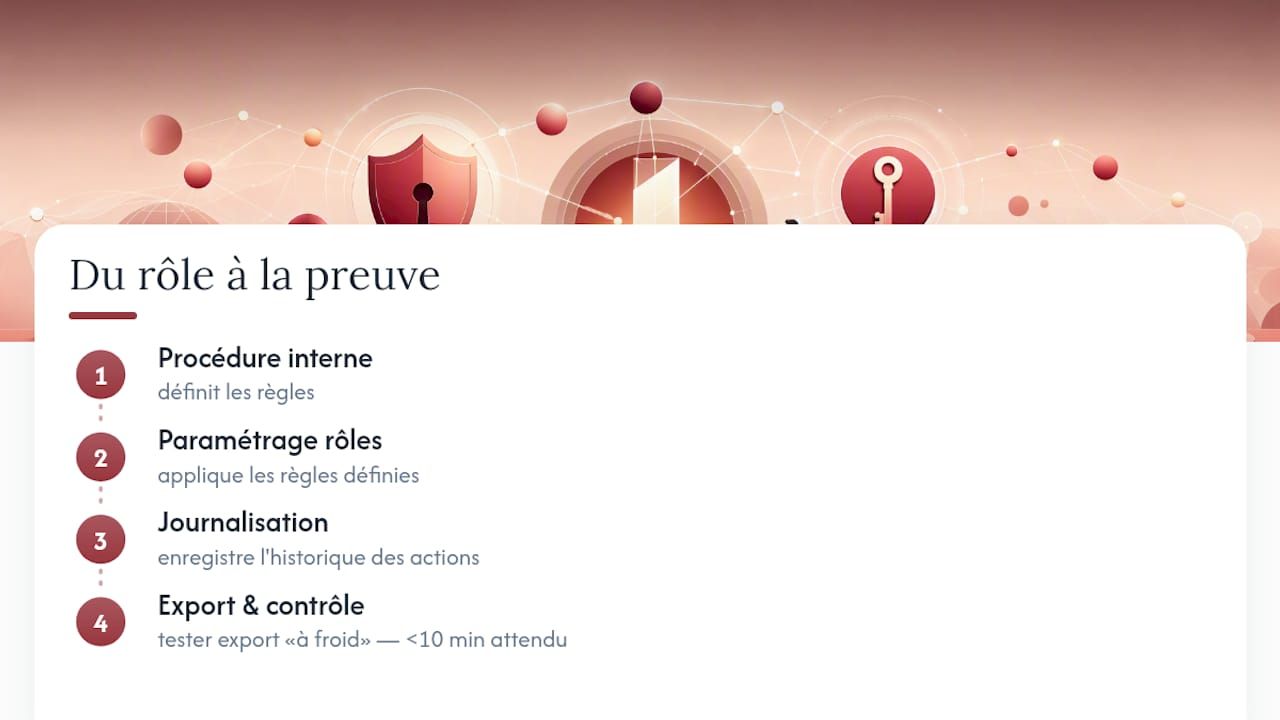
Conseil de pro : Avant toute mise en production, testez un export “à froid”, comme si un inspecteur le demandait sans prévenir. Si vous mettez plus de dix minutes à produire l’historique complet d’un dossier, votre système a un problème de conception, pas seulement d’usage.
Solution recommandée pour automatiser droits d’accès et piste d’audit
Une solution cohérente permet de centraliser le CRM des dossiers domiciliés, la conformité LCB-FT et une journalisation horodatée exportable, dans un seul environnement plutôt qu’un empilement d’outils disjoints.
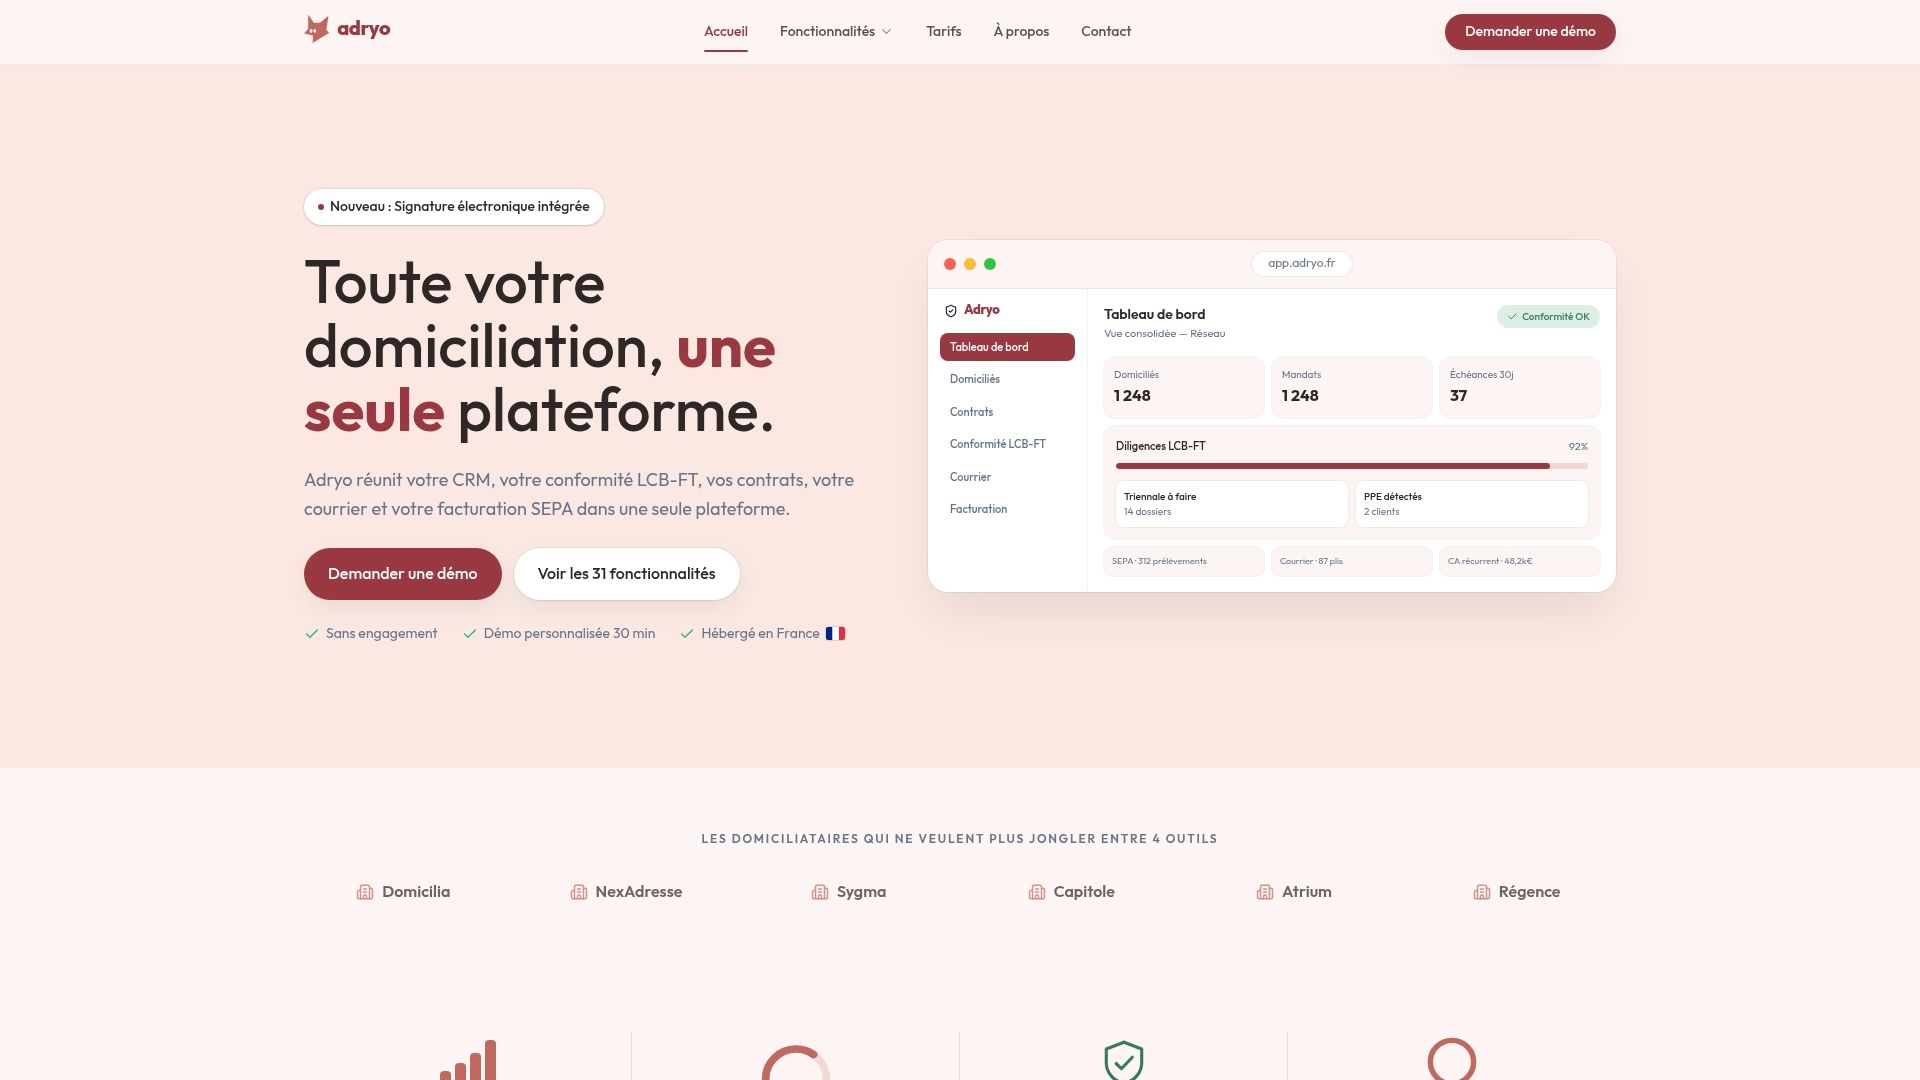
Concrètement, une plateforme peut appliquer le principe du moindre privilège par rôle, tracer nominativement chaque lecture, modification, validation et signature électronique, et générer les exports PDF ou CSV attendus par la préfecture, le greffe ou Tracfin, avec les métadonnées d’utilisateur et d’horodatage intégrées. L’hébergement des données peut rester en France, sous conformité RGPD.
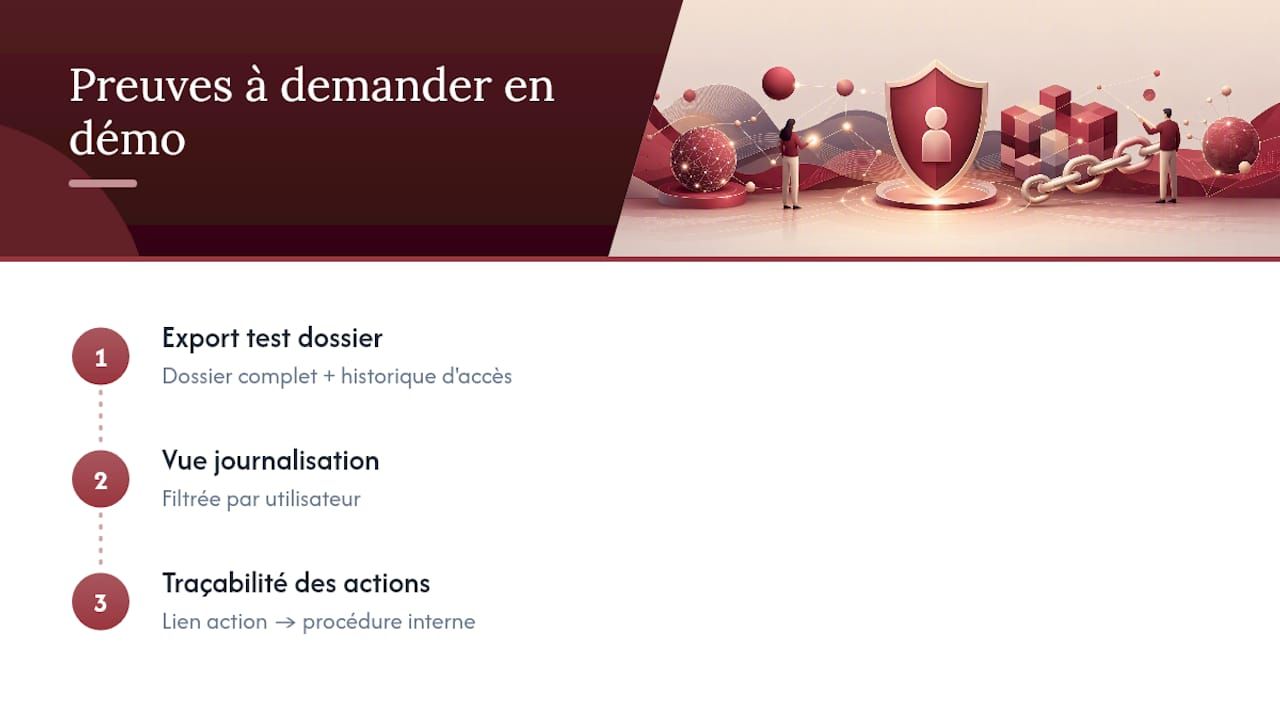
Lors d’une démonstration, demandez précisément trois choses : un export test d’un dossier complet avec son historique d’accès, la vue journalisation filtrée par utilisateur, et la manière dont chaque action se relie à votre procédure interne. Ce sont les preuves qui comptent le jour du contrôle. Vous pouvez découvrir la plateforme Adryo et demander une démonstration adaptée à votre volume de dossiers.
Conclusion : un plan d’action en 30, 60 et 90 jours
Dans les trente prochains jours, faites l’inventaire de vos accès actuels, désignez formellement un responsable LCB-FT si ce n’est pas déjà fait, et testez un export réel. À soixante jours, formalisez votre procédure interne et verrouillez le paramétrage définitif des rôles, en formant chaque utilisateur. À quatre vingt dix jours, menez un audit interne complet et corrigez ce qui ne tient pas encore devant un contrôle réel.
— Aimen
Sources
À lire aussi
Gestion colis pour domiciliés : une preuve, pas une contrainte
Numérisez la gestion des colis des domiciliés : horodatage lié au dossier client, alertes et preuve fiable pour réduire les litiges.
Lire l'article
Intégrations API domiciliation : ce que la conformité française exige
Assurez conformité et traçabilité en intégrant via API les cinq flux clés de la domiciliation : eIDAS, Tracfin/ERMES, facturation, synchronisation, LCB/FT.
Lire l'article
Archivage probant eIDAS : ce que doit vérifier un domiciliataire
Domiciliataires : vérifiez que votre archivage probant conforme au règlement eIDAS garantit horodatage fiable, piste d'audit horodatée et exportabilité...
Lire l'articleLe prochain domicilié que vous enregistrez pourrait être le premier sur Adryo.
Réservez 30 minutes. On vous montre votre activité dans Adryo, avec vos vrais cas.
Réponse sous 24 h · Sans engagement