DSI : 7 questions pour valider l'hébergement des données en France
Pour les DSI : 7 vérifications pour assurer la souveraineté et la conformité de l'hébergement en France (HDS, ISO 27001, SecNumCloud).
Héberger ses données en France apporte une conformité RGPD native et limite l’exposition aux lois extraterritoriales comme le Cloud Act américain, un avantage que les hébergeurs étrangers ne peuvent pas garantir. Pour un choix solide, vérifiez trois certifications selon votre activité : HDS pour les données de santé, ISO 27001 pour la gestion de la sécurité, SecNumCloud pour les infrastructures sensibles. La suite détaille la checklist de sélection et le plan de migration à suivre.
En bref:
- L’hébergement en France garantit la conformité RGPD et évite l’application du Cloud Act américain, crucial pour la sécurité juridique des données sensibles.
- La certification SecNumCloud de l’ANSSI est aujourd’hui recommandée pour les infrastructures critiques, notamment par la DINUM, renforçant la souveraineté numérique.
- Le choix d’un hébergeur souverain doit se baser sur la vérification concrète de sa gouvernance, de sa localisation juridique et de l’absence de sous-traitance à des hyperscalers étrangers.
- La migration vers un hébergement français doit suivre une préparation rigoureuse avec un audit, un plan précis et une validation complète avant la déconnexion de l’ancien site.
- La certification ISO 27001 seule ne garantit pas la localisation ou la souveraineté, contrairement à une certification auditée avec une vérification précise de la sous-traitance et du droit applicable.
Table des matières
- Quels sont les avantages concrets d’un hébergement en France ?
- HDS, ISO 27001, SecNumCloud : que vérifier avant de signer ?
- « Localisé en France » et « cloud souverain », est-ce la même chose ?
- Comment choisir un hébergeur en France : la checklist à suivre
- Où sont situés les datacenters français, et pourquoi ça compte ?
- HDS et données sensibles : quelles obligations concrètes ?
- Comment réussir sa migration vers un hébergeur souverain ?
- Ce que l’hébergement français change pour les sociétés de domiciliation
- Perspective éditoriale : la souveraineté ne se résume pas à un logo
- Sources
Quels sont les avantages concrets d’un hébergement en France ?
La conformité RGPD n’est pas un supplément quand votre hébergeur est de droit français : elle fait partie de l’ADN du contrat. Vous évitez les clauses alambiquées où un prestataire américain promet un traitement “conforme au RGPD” tout en restant soumis au Cloud Act, qui autorise les autorités américaines à réclamer des données hébergées par une société de droit américain, où qu’elles se trouvent physiquement.
L’hébergement local apporte aussi des bénéfices très pratiques :
- Support technique en français, disponible sur les mêmes horaires ouvrés que vos équipes
- Latence réduite pour les applications qui traitent des volumes importants de requêtes en temps réel
- Datacenters certifiés avec des engagements de disponibilité contractuels (SLA)
- Interlocuteur juridique unique, sans clause d’arbitrage à l’étranger en cas de litige
Un chiffre à retenir : la qualification SecNumCloud de l’ANSSI est aujourd’hui recommandée par la DINUM pour les infrastructures critiques de l’État, un signal fort sur la direction que prend la commande publique. Les organismes régulés et une partie croissante du secteur privé s’alignent sur cette exigence pour éviter toute dépendance à un hyperscaler soumis à une juridiction étrangère.
HDS, ISO 27001, SecNumCloud : que vérifier avant de signer ?
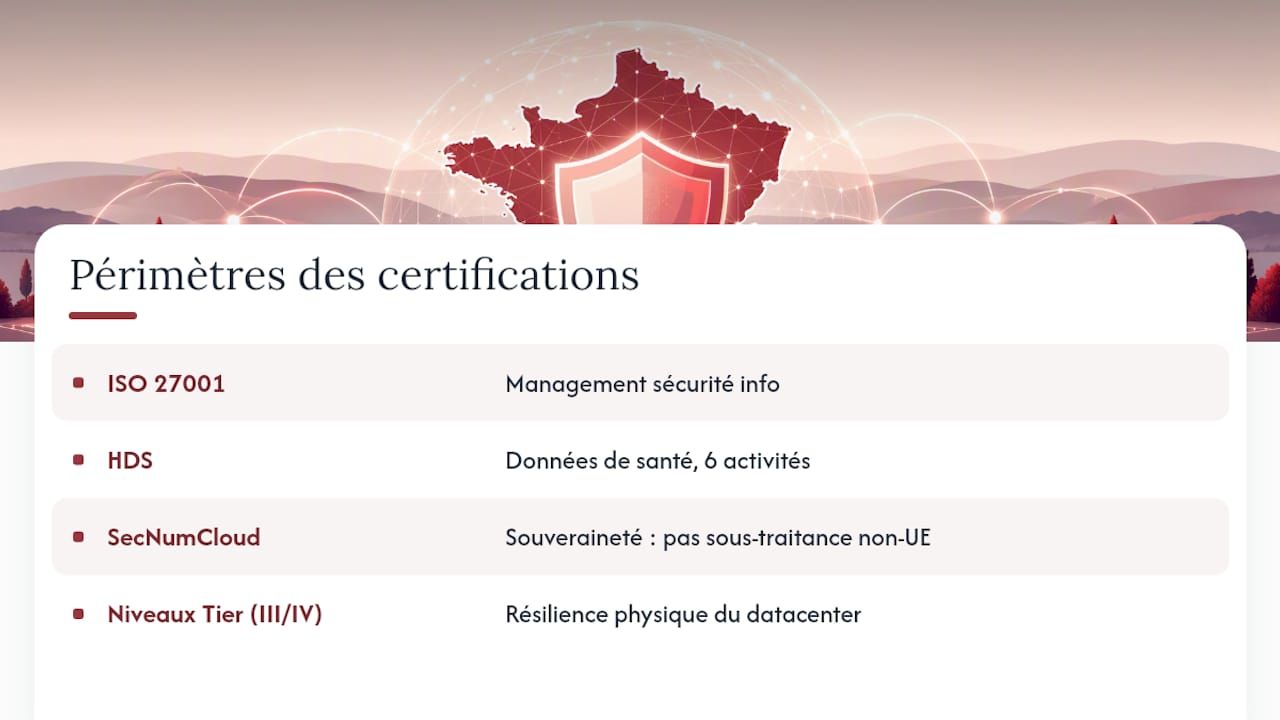
Ces trois sigles reviennent dans presque toutes les plaquettes commerciales, mais ils ne couvrent pas le même périmètre. Confondre l’un avec l’autre revient à choisir un prestataire sur la base d’une promesse mal comprise.
ISO 27001 certifie un système de management de la sécurité de l’information : l’hébergeur a formalisé des procédures de gestion des risques, d’audit interne et de traitement des incidents. C’est une base solide, mais elle ne garantit rien de spécifique sur la localisation des données ni sur leur nature.
HDS (hébergement de données de santé) devient obligatoire dès que vous traitez des données de santé à caractère personnel pour compte de tiers. La certification couvre six activités précises, de l’infrastructure physique à la réversibilité des données, avec des exigences fortes en traçabilité et chiffrement.
SecNumCloud va plus loin : cette qualification de l’ANSSI vise les systèmes d’information sensibles et impose l’absence de sous-traitance à un opérateur non européen, ce qui en fait la référence pour écarter tout risque d’extraterritorialité.
Les niveaux Tier (III ou IV) mesurent la résilience physique du datacenter, redondance électrique, climatisation, connectivité réseau, indépendamment des certifications de sécurité logicielle.
Conseil de pro : demandez toujours l’attestation de certification datée et le périmètre exact couvert (quels sites, quels services), pas seulement le logo affiché sur le site du prestataire.
« Localisé en France » et « cloud souverain », est-ce la même chose ?
Non, et cette confusion coûte cher à beaucoup d’entreprises qui pensaient être protégées. Un serveur physiquement installé en France peut appartenir à une filiale d’un groupe américain, ce qui expose les données au Cloud Act malgré la localisation géographique. La nationalité juridique de l’opérateur prime sur l’adresse du datacenter.
Un opérateur réellement souverain se reconnaît à plusieurs signes concrets :
- Capital et gouvernance français ou européens, sans actionnaire soumis à une juridiction extraterritoriale
- Aucune sous-traitance technique chez AWS, Azure ou Google Cloud, même en marque blanche
- Contrat mentionnant explicitement le droit français comme droit applicable et for compétent
- Chaîne d’infogérance entièrement documentée, du datacenter jusqu’au support client
Le risque principal réside dans les architectures hybrides où un prestataire français revend une infrastructure louée à un hyperscaler. La souveraineté s’arrête alors là où commence le contrat de sous-traitance.
Comment choisir un hébergeur en France : la checklist à suivre
Avant de signer, posez ces questions dans l’ordre. Chacune élimine un risque différent.
- Juridiction et sous-traitance : quel droit s’applique au contrat, et l’hébergeur sous-traite-t-il tout ou partie de l’infrastructure à un opérateur non européen ?
- Capital et gouvernance : qui détient la société, et existe-t-il un risque de rachat par un groupe étranger qui changerait la donne juridique ?
- RTO et RPO : quel délai de reprise (Recovery Time Objective) et quelle perte de données maximale tolérée (Recovery Point Objective) sont contractuellement garantis ?
- Chiffrement et gestion des clés : le chiffrement est-il appliqué au repos et en transit, et qui détient les clés, vous ou l’hébergeur ?
- Authentification renforcée : le MFA est-il imposé par défaut pour tous les accès administrateurs ?
- Clause de sortie : combien de temps et à quel coût pouvez-vous récupérer l’intégralité de vos données en cas de rupture de contrat ?
- Audits indépendants : l’hébergeur accepte-t-il un audit de sécurité tiers, et à quelle fréquence ?
Côté budget, comptez généralement un budget adapté pour une infrastructure HDS dédiée selon le volume, et prévoyez un délai de migration selon la complexité de vos systèmes existants.
Conseil de pro : exigez systématiquement un DPA (accord de traitement des données) signé et daté, distinct du contrat commercial. Sans ce document, aucune garantie RGPD n’est opposable en cas de contrôle.
Où sont situés les datacenters français, et pourquoi ça compte ?
L’Île de France concentre historiquement la majorité des datacenters commerciaux, avec des hubs secondaires importants à Marseille, Lyon et dans les Hauts de France, souvent choisis pour leur accès à l’énergie ou à la fibre transcontinentale.
Cette géographie a des conséquences directes sur vos performances :
- Une application temps réel utilisée par des équipes parisiennes gagne en réactivité avec un datacenter en Île de France plutôt qu’à l’étranger
- Marseille sert de point d’entrée privilégié pour les flux venant du sud de l’Europe et de la Méditerranée via les câbles sous-marins
- Une réplication entre deux sites français distants (Paris et Marseille, par exemple) protège contre un sinistre régional sans jamais faire sortir la donnée du territoire
Pour une PME sans contrainte de latence extrême, la localisation précise compte moins que la garantie contractuelle de réplication intra-française.
HDS et données sensibles : quelles obligations concrètes ?
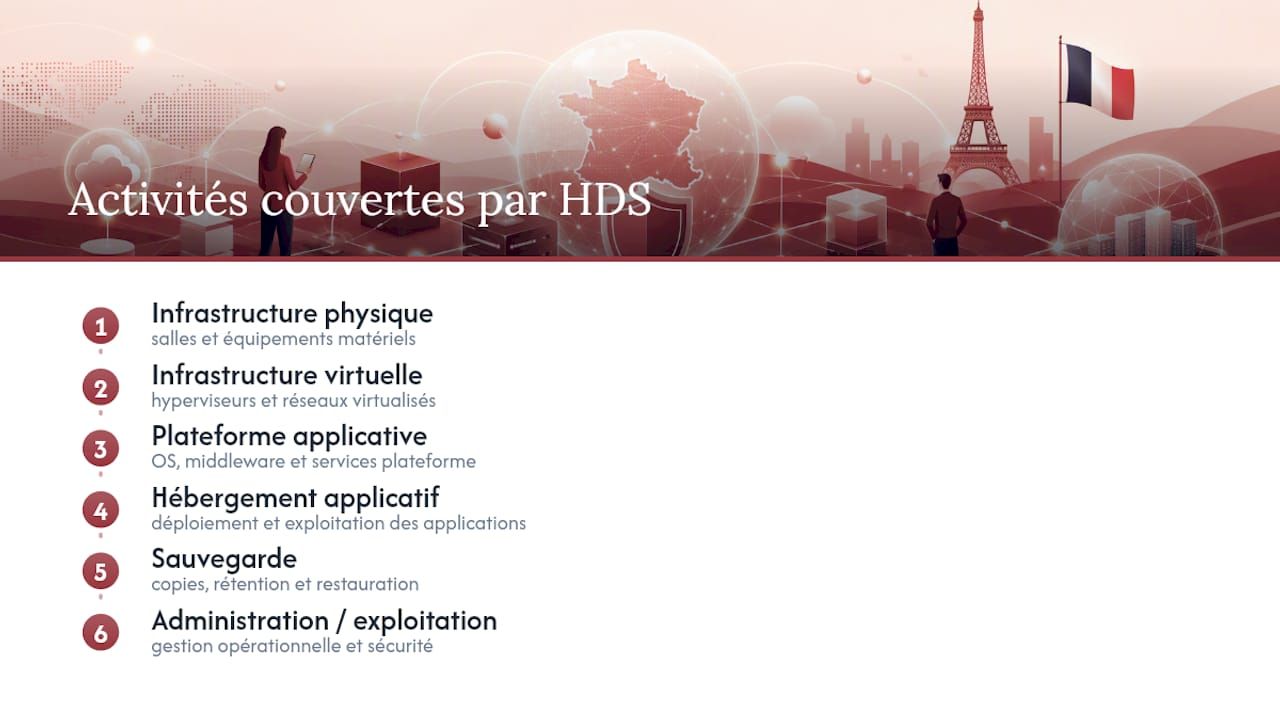
La certification HDS s’impose dès que vous hébergez des données de santé à caractère personnel pour un tiers, que vous soyez éditeur de logiciel médical ou simple prestataire technique dans la chaîne. Elle couvre six activités : l’infrastructure physique, l’infrastructure virtuelle, la plateforme applicative, l’hébergement applicatif, la sauvegarde et l’administration/exploitation.
Les mesures opérationnelles attendues incluent le chiffrement systématique, une journalisation exhaustive des accès et un contrôle d’accès strict basé sur le principe du moindre privilège.
Le chiffre qui compte : l’exigence de traçabilité HDS impose une conservation des journaux d’audit exploitables sur plusieurs années, un référentiel qui dépasse largement le minimum RGPD standard et sert désormais de repère de maturité pour d’autres catégories de données sensibles, y compris juridiques et financières.
Les bonnes pratiques complémentaires restent les tests d’intrusion réguliers et la validation externe par un auditeur tiers, deux démarches non obligatoires mais devenues quasi standard chez les hébergeurs sérieux.
Comment réussir sa migration vers un hébergeur souverain ?
Une migration mal préparée annule tous les bénéfices de sécurité que vous cherchiez au départ. Suivez ces étapes dans l’ordre.
- Audit initial : cartographiez toutes les données, applications et dépendances actuelles, y compris les intégrations tierces oubliées.
- Planification : fixez une fenêtre de bascule à faible trafic et prévoyez un plan de retour arrière (rollback) testé à l’avance.
- Transfert des données : migrez par lots, avec vérification d’intégrité après chaque transfert plutôt qu’un contrôle final unique.
- Tests de restauration : validez concrètement vos RTO et RPO avant la bascule, pas seulement sur le papier contractuel.
- Bascule DNS et vérifications post-migration : surveillez les journaux d’accès pendant au moins deux semaines pour détecter toute anomalie.
Plusieurs prestataires français proposent un accompagnement complet incluant l’audit et la bascule, ce qui réduit sensiblement la friction pour les équipes internes qui n’ont pas l’habitude de ce type d’opération. Vérifiez avant la mise en production que le nouveau DPA est signé et que le registre des traitements a été mis à jour.
Conseil de pro : ne débranchez jamais l’ancien hébergement avant d’avoir validé une restauration complète depuis le nouveau site. C’est le seul test qui prouve vraiment que la migration a fonctionné.
Ce que l’hébergement français change pour les sociétés de domiciliation
Une société de domiciliation manipule des données identifiantes sensibles : pièces d’identité, justificatifs de domicile, bénéficiaires effectifs. Savoir que ces informations restent hébergées en France, sous conformité RGPD, simplifie chaque échange avec la préfecture ou le greffe lors d’un contrôle.
Un état semestriel généré depuis une plateforme dont la localisation et la conformité ne posent aucune question évite déjà la moitié des frictions administratives. Le registre des mandats et la piste d’audit horodatée deviennent des preuves immédiatement exploitables plutôt que des exports à reconstituer sous pression.
Appliquez la checklist de cette page à vos propres prestataires, y compris ceux qui gèrent vos outils métier internes. Découvrez comment Adryo centralise domiciliation et conformité sur une infrastructure hébergée en France.
Perspective éditoriale : la souveraineté ne se résume pas à un logo
La plupart des discours sur la souveraineté numérique s’arrêtent à la certification affichée sur un site commercial. C’est une erreur de méthode. Une attestation ISO 27001 valide un système de management, pas une garantie contre le Cloud Act ; seule la nationalité juridique de l’opérateur et l’absence de sous-traitance chez un hyperscaler y répondent vraiment.
Ce qui distingue un bon choix d’hébergeur, ce n’est pas la longueur de la liste de certifications sur la page d’accueil, mais la capacité à répondre précisément aux sept questions de la checklist présentée plus haut, sans détour ni réponse vague sur la sous-traitance. Pour une société de domiciliation soumise à des contrôles réguliers, cette rigueur documentaire compte autant que la sécurité technique elle même : un contrôleur qui demande une traçabilité complète ne se satisfait pas d’un “nous sommes conformes RGPD” sans preuve exportable.
La tendance de fond, portée par des offres publiques comme Fichiers hébergée sur une zone SecNumCloud, montre que l’exigence monte partout, y compris dans le secteur privé. Les entreprises qui attendent un contrôle pour se poser ces questions arrivent toujours trop tard.
— Aimen
Sources
À lire aussi
Gestion colis pour domiciliés : une preuve, pas une contrainte
Numérisez la gestion des colis des domiciliés : horodatage lié au dossier client, alertes et preuve fiable pour réduire les litiges.
Lire l'article
Intégrations API domiciliation : ce que la conformité française exige
Assurez conformité et traçabilité en intégrant via API les cinq flux clés de la domiciliation : eIDAS, Tracfin/ERMES, facturation, synchronisation, LCB/FT.
Lire l'article
Archivage probant eIDAS : ce que doit vérifier un domiciliataire
Domiciliataires : vérifiez que votre archivage probant conforme au règlement eIDAS garantit horodatage fiable, piste d'audit horodatée et exportabilité...
Lire l'articleLe prochain domicilié que vous enregistrez pourrait être le premier sur Adryo.
Réservez 30 minutes. On vous montre votre activité dans Adryo, avec vos vrais cas.
Réponse sous 24 h · Sans engagement