Registre des traitements RGPD : ce qu'il faut y mettre
Découvrez comment tenir et mettre à jour le registre des traitements RGPD pour assurer votre conformité et maîtriser vos risques internes.
Le registre des traitements est l’instrument exigé par l’article 30 du RGPD : vous devez le tenir et le mettre à jour pour démontrer votre conformité. Ce n’est pas un formulaire administratif de plus, c’est votre outil de pilotage face à un contrôle et face à vos propres risques internes.
- Base légale : article 30 du RGPD, applicable à tout responsable de traitement et à tout sous-traitant.
- Point de départ concret : le modèle CNIL au format .ods, gratuit et directement exploitable.
- Usage réel : le registre doit refléter vos pratiques, pas une version idéalisée de votre organisation.
Points clés
Un registre des traitements conforme repose sur huit rubriques précises, une mise à jour continue, et une cohérence stricte entre ce qui est déclaré et ce qui est réellement pratiqué.
| Point | Détails |
|---|---|
| Vérifiez votre champ d’application | L’exception pour moins de 250 salariés ne joue plus dès qu’un traitement est régulier, à risque ou porte sur des données sensibles. |
| Remplissez les huit rubriques | Identité, finalités, base légale, données, personnes, destinataires, transferts, durées : aucune ne peut manquer. |
| Choisissez un format adapté à votre volume | Le modèle CNIL en .ods suffit pour une petite structure ; une solution métier s’impose au-delà. |
| Documentez les preuves de mise à jour | Conservez comptes rendus d’ateliers et exports horodatés pour justifier l’actualité du registre. |
| Centralisez avec un outil dédié si vous êtes domiciliataire | Adryo tient automatiquement le registre des mandats et la piste d’audit pour les sociétés de domiciliation agréées. |
Table des matières
- Registre des traitements RGPD : qui est concerné et à partir de quand ?
- Que doit contenir le registre des traitements RGPD ?
- Qui doit tenir le registre RGPD dans votre organisation ?
- Comment créer un registre RGPD sans se perdre en route ?
- Quel format choisir pour votre registre des traitements ?
- Quelles erreurs évitent d’échouer un contrôle CNIL ?
- À quelle fréquence mettre à jour le registre RGPD ?
- Où trouver les modèles et textes de référence ?
- Ce que le registre change concrètement pour une société de domiciliation
- Adryo simplifie la tenue du registre pour les sociétés de domiciliation
- Sources
Registre des traitements RGPD : qui est concerné et à partir de quand ?
L’article 30 distingue le responsable de traitement, qui décide des finalités, du sous-traitant, qui agit sur instruction. Les deux doivent tenir un registre, mais avec un contenu différent.
L’idée reçue selon laquelle « moins de 250 salariés, donc pas de registre » ne tient pas. L’exception pour les petites structures est limitée, notamment pour les organismes occupant moins de 250 salariés selon le cadre juridique applicable : elle disparaît dès que le traitement n’est pas occasionnel, comporte un risque pour les droits des personnes, ou porte sur des données sensibles (santé, origine, opinions, données pénales).
Concrètement, une petite entreprise qui gère de la paie, un fichier clients avec suivi commercial régulier, ou des données de santé pour des visites médicales entre déjà dans le champ d’application obligatoire.
- Gestion RH et paie (traitement non occasionnel).
- Vidéosurveillance de locaux professionnels.
- Fichier prospects avec scoring ou profilage commercial.
Que doit contenir le registre des traitements RGPD ?
Chaque fiche de traitement doit reprendre les huit catégories minimales fixées par l’article 30(1). Oublier une seule rubrique fragilise la fiche entière en cas de contrôle.
- Identité et coordonnées du responsable de traitement et, s’il existe, du délégué à la protection des données (DPO).
- Finalités du traitement, formulées de façon précise (« gestion de la paie des salariés », pas « ressources humaines »).
- Base juridique au sens de l’article 6 (contrat, obligation légale, intérêt légitime, consentement…).
- Catégories de données traitées (identité, coordonnées, données bancaires, données de santé…).
- Catégories de personnes concernées (salariés, clients, prospects, candidats).
- Destinataires des données (services internes, prestataires, organismes publics).
- Transferts hors Union européenne, avec le mécanisme utilisé (clauses contractuelles types, décision d’adéquation, règles internes d’entreprise).
- Durées de conservation, chiffrées et justifiées (« trois ans après la fin de la relation commerciale », pas « le temps nécessaire »).
Conseil de pro : évitez les durées vagues du type « tant que nécessaire ». Un auditeur vous demandera systématiquement de chiffrer, alors autant le faire dès la rédaction de la fiche.
Ajoutez une mention synthétique des mesures de sécurité générales appliquées (chiffrement, contrôle d’accès, sauvegardes), sans reproduire l’intégralité de votre politique de sécurité.
Qui doit tenir le registre RGPD dans votre organisation ?
Le responsable de traitement tient son propre registre, distinct de celui de ses sous-traitants. Un cabinet qui traite des données de paie pour un client externe est simultanément responsable pour ses salariés et sous-traitant pour son client, ce qui justifie deux registres séparés plutôt qu’un document hybride qui mélange les rôles.
- Le responsable de traitement documente ses propres finalités et bases légales.
- Le sous-traitant documente les traitements réalisés pour compte de tiers, selon les instructions reçues.
- Le DPO, quand il existe, supervise la tenue et la cohérence du registre sans forcément le remplir lui-même.
Désignez une personne clairement chargée de la mise à jour, et une autre qui valide chaque fiche avant publication interne. Sans cette répartition, le registre vieillit vite.
Comment créer un registre RGPD sans se perdre en route ?
Constituer un registre solide suit une logique simple : recenser, documenter, valider.
- Recensez les traitements existants via des ateliers avec chaque service (RH, commercial, IT, comptabilité) et un audit rapide des formulaires, outils et bases de données déjà en place. Un traitement oublié dans le registre reste un traitement bien réel devant la loi.
- Créez une fiche par traitement, jamais une fiche par service. Une fiche « recrutement » et une fiche « gestion de la paie » sont deux traitements distincts, même s’ils partagent le service RH. Remplissez les huit rubriques et joignez les preuves utiles (contrat type, mentions d’information, clauses de sous-traitance).
- Organisez la validation : fixez un calendrier de revue (au minimum annuel) et désignez qui approuve chaque nouvelle fiche avant son entrée dans le registre officiel.
Conseil de pro : un registre utile doit permettre de répondre en moins d’une heure à qui accède à telle donnée, pourquoi, où elle est stockée et quand elle sera effacée. C’est exactement le test qu’appliquent la plupart des auditeurs.
Quel format choisir pour votre registre des traitements ?
Le RGPD n’impose aucun format précis. La CNIL confirme que le registre peut être tenu sur tableur ou en solution logicielle, l’essentiel étant sa centralisation et son actualisation régulière.
- Un tableur type le modèle CNIL en .ods suffit largement pour une TPE avec une dizaine de traitements stables.
- Les signaux qu’il faut migrer : plusieurs sites ou agences, sous-traitants nombreux, ou mises à jour fréquentes que personne ne suit plus sérieusement.
- Une solution métier apporte une journalisation horodatée, une cohérence automatique des durées de conservation et une piste d’audit exportable. Pour les sociétés de domiciliation par exemple, une plateforme comme Adryo tient le registre des mandats en continu plutôt qu’à la main, dossier par dossier.
Quelles erreurs évitent d’échouer un contrôle CNIL ?
La plupart des registres audités s’avèrent incomplets ou déconnectés des pratiques réelles : les auditeurs comparent systématiquement le document aux flux effectifs, aux sous-traitants réels et aux durées techniques appliquées dans les systèmes.
- Un registre qui liste des durées différentes de celles réellement paramétrées dans vos outils informatiques.
- Des fiches papier oubliées depuis deux ans, jamais confrontées à la réalité du service.
- Une absence totale de preuve de mise à jour (aucune date, aucun historique).
Conseil de pro : avant tout contrôle, faites tourner une checklist rapide : chaque fiche a-t-elle une date de dernière révision ? Les durées du registre correspondent-elles aux paramètres réels de vos logiciels ?
À quelle fréquence mettre à jour le registre RGPD ?
Mettez à jour le registre dès qu’un traitement change (nouvel outil, nouveau sous-traitant, nouvelle finalité), et prévoyez au minimum une revue annuelle complète.
- La CNIL vérifie la complétude des huit rubriques, la présence de dates de mise à jour, et la cohérence avec vos pratiques observées sur le terrain.
- Conservez une piste d’audit exportable : comptes rendus d’ateliers, exports horodatés, historiques de modification du fichier.
- Reliez le registre aux logs de vos systèmes (CRM, outils d’archivage) pour réduire l’écart entre ce qui est déclaré et ce qui se passe réellement.
Où trouver les modèles et textes de référence ?
- Le modèle CNIL au format .ods reste la référence la plus directement utilisable.
- France Num propose un modèle simplifié et une fiche tutoriel pensés pour les TPE et PME.
- Legifrance donne accès au texte consolidé du règlement pour approfondir les obligations légales.
Ce que le registre change concrètement pour une société de domiciliation
Pour un domiciliataire, le registre doit couvrir les pièces d’identité collectées, les mandats signés et les correspondances échangées avec le greffe, en distinguant bien les traitements réalisés en tant que responsable de ceux effectués pour compte de clients. Centraliser ces flux dans un outil qui trace automatiquement chaque action évite la reconstitution manuelle sous pression, la veille d’un contrôle préfectoral.
Adryo simplifie la tenue du registre pour les sociétés de domiciliation
Tenir un registre à jour à la main, agence par agence, devient vite intenable dès que le volume de dossiers domiciliés augmente. Adryo est conçu spécifiquement pour les sociétés de domiciliation agréées : le registre des mandats s’y met à jour automatiquement à chaque signature électronique, sans ressaisie manuelle dans un tableur séparé.
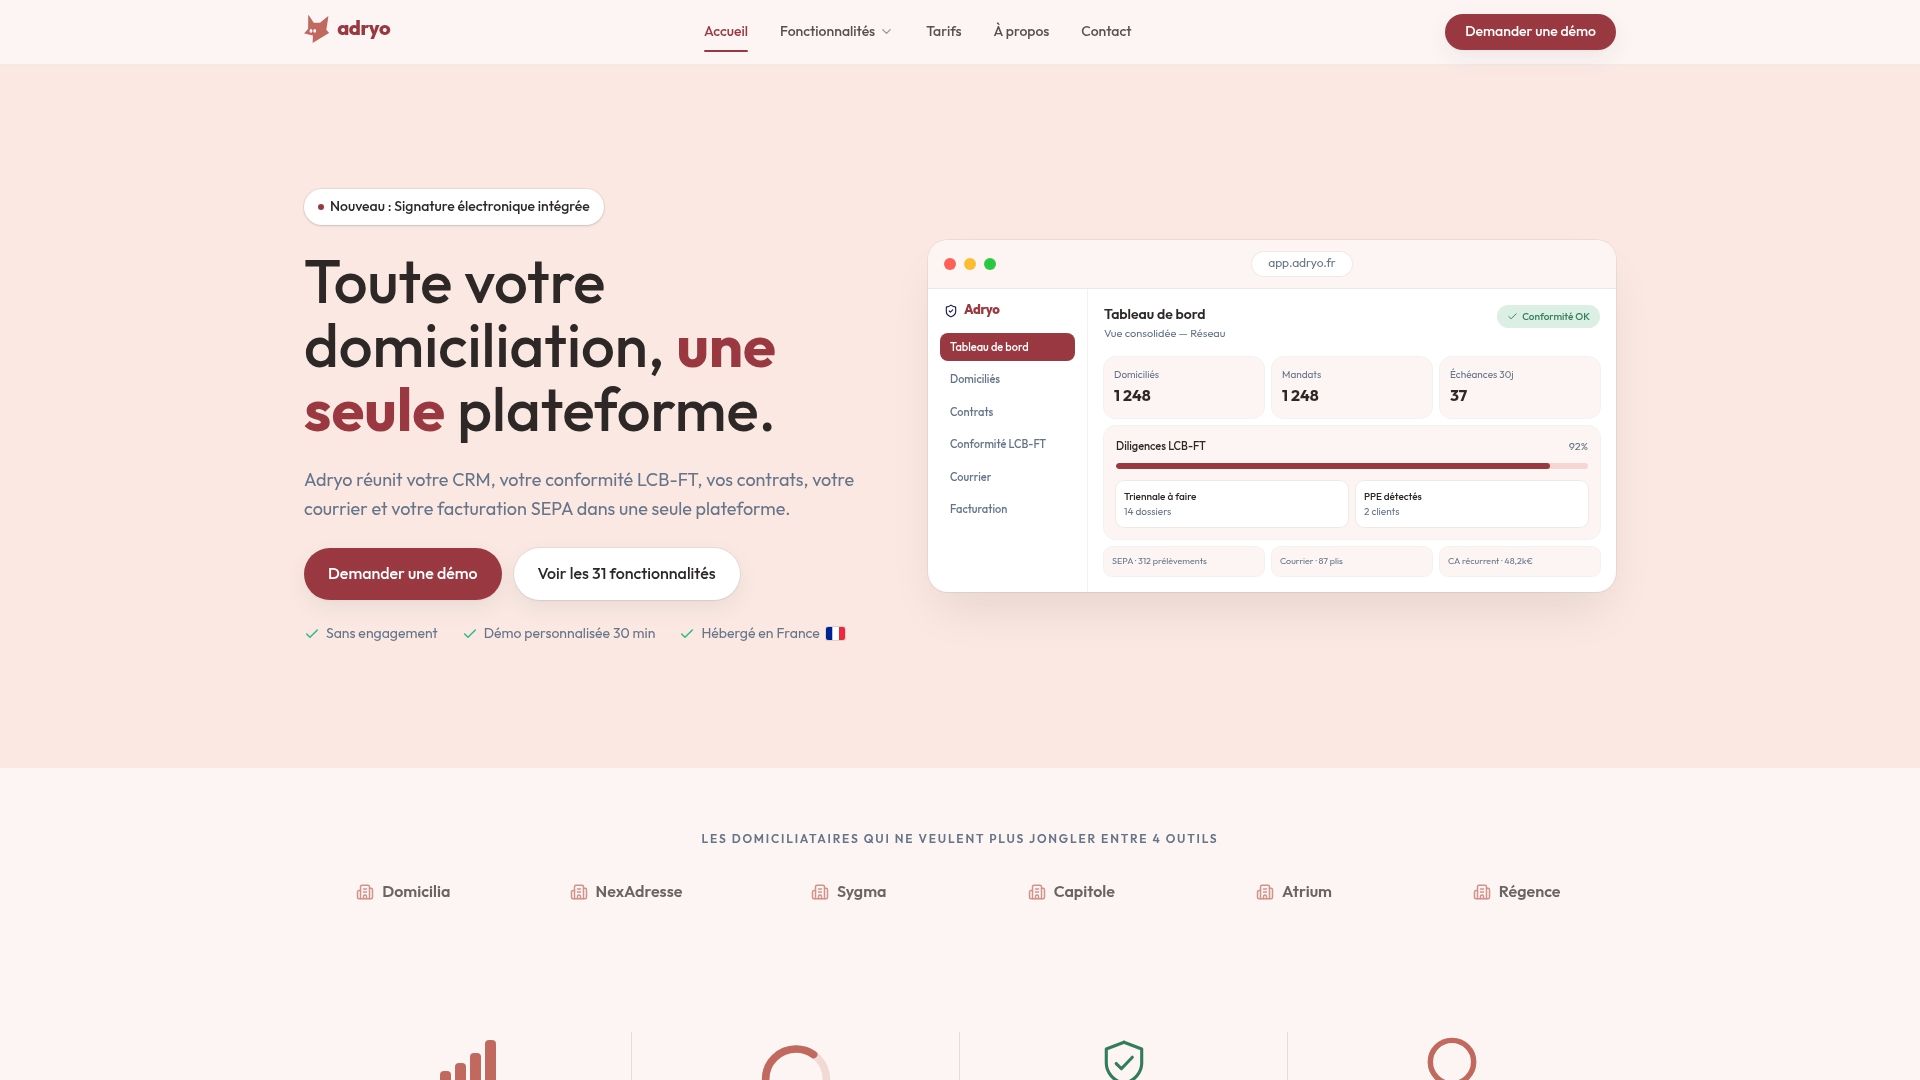
La plateforme centralise le dossier de vigilance LCB-FT, les contrats de domiciliation et la piste d’audit horodatée, exportable à tout moment pour un contrôle préfectoral, un passage au greffe ou une demande Tracfin. Les données sont hébergées en France, dans un cadre conforme au RGPD. Si votre registre repose encore sur un empilement de fichiers Excel et de dossiers papier, une démonstration d’Adryo montre concrètement comment centraliser cette traçabilité en un seul endroit.
Sources
- Le registre des activités de traitement — CNIL
- Modèle de registre simplifié RGPD par la CNIL — France Num
- Le registre des activités de traitement — Aumans Avocats
Recommandation
À lire aussi
Gestion colis pour domiciliés : une preuve, pas une contrainte
Numérisez la gestion des colis des domiciliés : horodatage lié au dossier client, alertes et preuve fiable pour réduire les litiges.
Lire l'article
Intégrations API domiciliation : ce que la conformité française exige
Assurez conformité et traçabilité en intégrant via API les cinq flux clés de la domiciliation : eIDAS, Tracfin/ERMES, facturation, synchronisation, LCB/FT.
Lire l'article
Archivage probant eIDAS : ce que doit vérifier un domiciliataire
Domiciliataires : vérifiez que votre archivage probant conforme au règlement eIDAS garantit horodatage fiable, piste d'audit horodatée et exportabilité...
Lire l'articleLe prochain domicilié que vous enregistrez pourrait être le premier sur Adryo.
Réservez 30 minutes. On vous montre votre activité dans Adryo, avec vos vrais cas.
Réponse sous 24 h · Sans engagement