RGPD et scan du courrier en domiciliation : les règles
Scanner le courrier d'une entreprise domiciliée relève du RGPD. Base légale, secret des correspondances, sécurité, durées de conservation : le mode d'emploi.
Oui, le RGPD s’applique au scan du courrier d’une entreprise domiciliée. Ouvrir un pli, le numériser, le stocker et le mettre à disposition du client sont autant d’opérations sur des données personnelles : noms de dirigeants, adresses, numéros de contrat, parfois données bancaires ou de santé. Pour une société de domiciliation, la bonne pratique tient en quatre points : un mandat clair du client, une finalité précise, un accès restreint et tracé, une durée de conservation définie. Cet article détaille chacun de ces points, avec les textes et les recommandations de la CNIL.
En bref
- Toute opération sur des données personnelles est un traitement au sens du RGPD, y compris l’ouverture et la numérisation d’un pli, quel que soit le procédé utilisé.
- Ouvrir une correspondance adressée à un tiers sans son accord expose à des sanctions pénales : l’instruction écrite du client est donc le préalable à tout scan.
- L’accès aux scans doit être limité aux personnes habilitées, chiffré et journalisé, avec une procédure de notification à la CNIL sous 72 heures en cas de violation à risque.
- Le scan n’a valeur que de copie : conservez l’original selon la durée convenue, puis restituez ou détruisez, et supprimez les scans à la fin du contrat.
Table des matières
- Pourquoi le scan du courrier relève du RGPD
- Secret des correspondances : l’instruction du client d’abord
- Base légale et finalité : ce qu’il faut documenter
- Responsable de traitement ou sous-traitant : bien qualifier votre rôle
- Informer les clients et les personnes concernées
- Sécuriser les scans : accès, chiffrement, traçabilité
- Violation de données : le réflexe des 72 heures
- Courrier reçu par erreur, plis sensibles, NPAI
- Combien de temps conserver les scans
- Fin de contrat : restituer ou supprimer
- Notre point de vue
- Centraliser courrier, contrats et traçabilité avec Adryo
- Checklist avant de proposer le scan à vos clients
- FAQ
- Sources
Pourquoi le scan du courrier relève du RGPD
Le service public des entreprises rappelle que toute entreprise qui réalise un traitement de données personnelles doit respecter le RGPD, et que toute opération portant sur ces données constitue un traitement, quel que soit le procédé utilisé. Un facteur qui dépose un recommandé dans votre boîte n’est pas un traitement. Mais dès que vous ouvrez l’enveloppe, lisez l’expéditeur, scannez le contenu, l’indexez et l’envoyez par un espace en ligne, vous traitez des données.
Ce n’est pas anodin pour un domiciliataire, car le courrier d’une société contient rarement que des données d’entreprise. On y trouve :
- des courriers adressés nominativement au dirigeant ou à un associé ;
- des avis des impôts, de l’URSSAF ou des greffes mentionnant des identifiants ;
- des relevés bancaires, des assurances, des courriers d’avocats ;
- des convocations d’assemblée, des mises en demeure, des actes d’huissier.
Chaque scan crée un nouveau fichier, donc une nouvelle copie à protéger, à limiter dans le temps et à pouvoir effacer.
Secret des correspondances : l’instruction du client d’abord
Avant le RGPD, il y a le droit pénal. L’article 226-15 du Code pénal punit d’un an d’emprisonnement et de 45 000 euros d’amende l’ouverture de mauvaise foi d’une correspondance adressée à un tiers. La mauvaise foi se caractérise par l’absence d’autorisation. Toute la chaîne d’une offre de scan repose donc sur un point : une autorisation écrite, claire et traçable du domicilié.
Concrètement, le contrat de domiciliation (ou une annexe) devrait préciser :
- Quels plis sont ouverts et scannés : tous, ou seulement certaines catégories ;
- Quels plis ne le sont jamais : mentions « personnel », « confidentiel », courriers nominatifs sans mention de la société, recommandés avec accusé de réception si le client veut les retirer en main propre ;
- Qui est destinataire des scans : le dirigeant, un comptable, un mandataire désigné ;
- Comment cette autorisation est modifiée ou retirée, et à partir de quand elle prend effet.
Une autorisation orale ou implicite ne tient pas devant un litige. Conservez la preuve datée de l’accord, idéalement signée électroniquement. Notre article sur la numérisation du courrier en domiciliation détaille le circuit opérationnel, du tri à la mise à disposition.
Base légale et finalité : ce qu’il faut documenter
Le RGPD exige que chaque traitement repose sur une base légale. La CNIL en liste six dans son essentiel sur la licéité du traitement : le consentement, le contrat, l’obligation légale, la mission d’intérêt public, l’intérêt légitime et la sauvegarde des intérêts vitaux.
Pour le scan du courrier, le raisonnement le plus naturel est le suivant :
- La finalité : permettre au client domicilié de prendre connaissance de son courrier à distance, sans se déplacer, et en respecter les délais (réponse à une mise en demeure, par exemple).
- La base légale : l’exécution du contrat de domiciliation, dont le service de numérisation fait partie lorsqu’il est souscrit. Le scan est la prestation demandée par le client, pas un traitement que vous imposez.
Cette analyse doit se retrouver dans votre registre des traitements. Chaque finalité distincte (scan, réexpédition, tenue du registre des mandats, obligations de vigilance) y apparaît avec sa base légale, ses destinataires et sa durée. Notre guide sur le registre des traitements RGPD détaille le contenu attendu.
Attention aux traitements annexes. Utiliser le contenu des plis pour autre chose que la prestation (prospection, statistiques, enrichissement de fiche client) sort de la finalité initiale et exigerait une base légale propre. La règle prudente : on lit ce qu’il faut pour identifier le destinataire, on numérise ce que le client a demandé, on n’exploite rien d’autre.
Responsable de traitement ou sous-traitant : bien qualifier votre rôle
La qualification dépend de qui décide des finalités et des moyens. Pour la numérisation du courrier d’un client, le domiciliataire agit le plus souvent pour le compte du client, qui décide de ce qui est ouvert et scanné. La CNIL rappelle, dans son guide de la sécurité des données personnelles, que le responsable de traitement doit exiger de ses sous-traitants une politique de sécurité documentée et des garanties suffisantes.
Il faut toutefois distinguer deux situations :
- Pour la prestation de courrier, vous êtes en général dans une logique de sous-traitance : un contrat ou des clauses de sous-traitance précisent l’objet, la durée, la nature des données, les instructions du client et vos obligations de sécurité.
- Pour vos propres obligations (dossier de vigilance, conservation des pièces d’identité, déclarations), vous décidez des finalités imposées par la loi : vous êtes alors responsable de ces traitements.
Cette distinction se joue au cas par cas. En cas de doute sur votre qualification, faites-la valider par votre DPO ou par un juriste spécialisé en protection des données.
Informer les clients et les personnes concernées
Selon le service public des entreprises et la CNIL, l’information porte sur l’identité du responsable de traitement, la finalité, la base légale, la durée de conservation, les destinataires et les droits des personnes : accès, rectification, effacement.
Dans la pratique, trois niveaux d’information sont utiles :
| Public | Où l’informer | Contenu minimum |
|---|---|---|
| Le client domicilié (dirigeant) | Contrat, annexe RGPD, espace client | Finalités, base légale, durées, destinataires, droits, contact |
| Les salariés ou associés du client cités dans les plis | Via le client, qui reste leur interlocuteur | Mention dans la politique de confidentialité |
| Vos propres collaborateurs | Charte interne, engagement de confidentialité | Règles d’ouverture, de scan et d’accès |
Les expéditeurs et tiers figurant dans un courrier ne peuvent pas être informés individuellement à chaque pli, ce qui serait disproportionné. Une politique de confidentialité accessible sur votre site, avec un contact pour exercer ses droits, est le minimum.
Prévoyez aussi un process pour les demandes d’accès ou d’effacement : qui reçoit la demande, qui vérifie l’identité, qui répond, dans quel délai. Un modèle écrit évite l’improvisation le jour où une demande arrive.
Sécuriser les scans : accès, chiffrement, traçabilité
La CNIL demande que l’accès soit limité aux personnes habilitées et que les mesures soient adaptées aux risques : engagements de confidentialité, chiffrement, journalisation des opérations. Appliqué à un flux de scans, cela donne une liste de contrôle simple.
Qui peut voir quoi
- Des comptes nominatifs pour chaque collaborateur, jamais de compte partagé.
- Des droits par rôle : l’agent de courrier voit les plis du jour, pas les dossiers de vigilance ; le responsable conformité voit les dossiers, pas forcément les contenus de courrier.
- Côté client, un accès par entreprise, et par personne habilitée (dirigeant, comptable).
- Une revue régulière des habilitations, et la suppression immédiate des accès d’un collaborateur qui part.
Chiffrement et échanges
Pour les échanges contenant des données personnelles, la CNIL recommande dans sa fiche sécuriser les échanges avec l’extérieur de chiffrer les pièces sensibles, d’utiliser un protocole assurant la confidentialité et l’authentification du serveur destinataire, et de transmettre le secret par un canal distinct. Elle déconseille d’envoyer des fichiers en clair par des messageries ou plateformes grand public, et recommande de prévoir leur suppression, de préférence automatique.
En clair : envoyer un scan de relevé bancaire en pièce jointe d’un mail classique, ou via un lien de partage public sans expiration, est la pratique à bannir. Un espace client authentifié, avec lien à durée limitée si un partage est nécessaire, remplit mieux l’exigence.
Journalisation
Chaque ouverture, chaque scan, chaque consultation et chaque téléchargement devraient laisser une trace horodatée : qui, quand, sur quel pli. Cette piste d’audit protège autant vos clients que vous, lorsqu’un client conteste la réception d’un document ou lorsqu’un contrôle vous demande de prouver votre organisation. Notre guide sur la protection des données en domiciliation reprend les obligations à jour.
Former et marquer
La CNIL recommande, dans sa fiche impliquer et former les utilisateurs, de classifier l’information, de marquer visiblement les documents confidentiels ou sensibles et de former les personnes qui traitent des documents administratifs aux bonnes pratiques. Pour un domiciliataire, cela se traduit par une consigne simple pour l’équipe : un pli marqué « personnel » ou « confidentiel » n’est jamais ouvert, quelle que soit la demande de scan générale.
Violation de données : le réflexe des 72 heures
Un scan envoyé au mauvais client, un compte piraté, un ordinateur volé avec des plis numérisés : tout cela peut être une violation de données. La CNIL précise, sur sa page informer les personnes, que toute violation (destruction, perte, altération, divulgation non autorisée) doit être notifiée à la CNIL sous 72 heures lorsqu’elle présente un risque.
Trois habitudes à installer :
- Un registre interne des incidents, même mineurs, avec la date, la description, l’analyse du risque et la décision de notifier ou non.
- Une personne désignée pour qualifier l’incident et prévenir le client concerné.
- Un test d’erreur d’adressage : le cas le plus fréquent est l’envoi d’un pli à la mauvaise entreprise. Prévoyez la procédure de rappel, de demande de suppression au destinataire et de traçage.
Courrier reçu par erreur, plis sensibles, NPAI
Tout domiciliataire reçoit des courriers destinés à d’anciens domiciliés ou à d’autres sociétés. Règle de base : on n’ouvre pas, on ne scanne pas, on traite selon la procédure. Le courrier d’une société qui n’est plus domiciliée chez vous ne doit pas être numérisé. Il est retourné ou traité en NPAI, dans le respect des règles propres au courrier, que nous détaillons dans notre article sur la procédure NPAI en domiciliation.
Pour les plis sensibles (actes d’huissier, courriers de justice, recommandés), définissez à l’avance avec le client ce qui est scanné immédiatement, ce qui est seulement signalé (« vous avez un recommandé de l’administration fiscale ») et ce qui est conservé pour retrait. Cette liste appartient au contrat, pas à l’agent du jour.

Combien de temps conserver les scans
Il n’existe pas de durée unique fixée par le RGPD pour les scans de courrier. Le guide de la CNIL sur les durées de conservation pose le principe : la durée doit être cohérente et justifiée au regard de l’objectif du traitement. Pour un scan destiné à être consulté par le client, l’objectif est atteint une fois le document remis et consulté. Il est donc cohérent de prévoir une durée courte, définie dans le contrat, au terme de laquelle le scan est supprimé ou archivé hors accès courant.
Quelques repères de bonne conduite :
- Fixez la durée par écrit : par exemple, un délai donné après la mise à disposition, avec rappel au client avant suppression. Le chiffre est le vôtre, à justifier.
- Distinguez les catégories : un courrier courant n’a pas la même durée qu’une pièce de vigilance LCB-FT, soumise à ses propres obligations. Voyez notre guide sur la conservation des données LCB-FT et celui sur l’archivage des pièces KYC.
- Ne gardez pas de double sans raison : le scan archivé « au cas où » sans finalité est un risque, pas une protection.
Scan et valeur de preuve
Le service public conseille de conserver l’original papier : un scan n’a valeur que de copie, qui ne peut servir de preuve que si elle est fiable, et l’original peut encore être exigé. Pour un domiciliataire, la conséquence est claire : le scan sert à l’information rapide, pas à remplacer l’original quand celui-ci compte (recommandé, acte, pièce contractuelle). Si vous visez un archivage numérique à valeur probante, les exigences sont autres : voir notre article sur l’archivage probant eIDAS.
Fin de contrat : restituer ou supprimer
À la fin de la domiciliation, les données ne vous appartiennent pas. Le guide du sous-traitant de la CNIL indique que le sous-traitant doit, selon les instructions du client, restituer ou supprimer les données et détruire les copies existantes. Prévoyez donc une procédure de sortie :
- Demander au client, par écrit, s’il veut récupérer les scans ou leur suppression ;
- Exporter dans un format lisible et le transmettre par un canal sécurisé ;
- Supprimer les scans, sauvegardes comprises dans leur cycle normal, et consigner la date ;
- Conserver uniquement ce que la loi vous impose (pièces de vigilance, registre) pendant la durée applicable, et le dire au client.
Notre point de vue
À force d’accompagner des domiciliataires, nous observons que le scan du courrier devient un sujet RGPD dès que l’outil n’est plus maîtrisé : dossiers dans un Drive partagé, scans envoyés par mail, aucun journal de qui a ouvert quoi. Le risque tient moins à une règle ignorée qu’à des pratiques dispersées, impossibles à démontrer le jour d’un contrôle ou d’une réclamation d’un client.
Notre conviction : le courrier, les contrats, les pièces de conformité et les accès doivent vivre dans une seule source de vérité, avec une piste d’audit horodatée et exportable. Un domiciliataire qui peut montrer l’autorisation du client, l’agent qui a scanné, l’heure, le destinataire et la date de suppression répond à la plupart des questions d’un client, de la CNIL ou de la préfecture en quelques minutes. Les données restent hébergées en France, et la conformité RGPD fait partie du cahier des charges, pas d’une option.
Le scan ne doit pas être traité comme une commodité technique. C’est un traitement de données à part entière, qui mérite sa fiche de registre, son contrat et sa durée.
— Aimen
Centraliser courrier, contrats et traçabilité avec Adryo
Adryo est le logiciel des sociétés de domiciliation agréées : gestion du courrier et des plis, contrats avec signature électronique eIDAS, registre des mandats, conformité LCB-FT, journalisation et audit exportables dans une même plateforme. Les données sont hébergées en France et la tarification se fait au dossier, de façon dégressive. Vous pouvez parcourir l’ensemble des fonctionnalités de la plateforme pour voir comment chaque étape du circuit courrier est tracée.
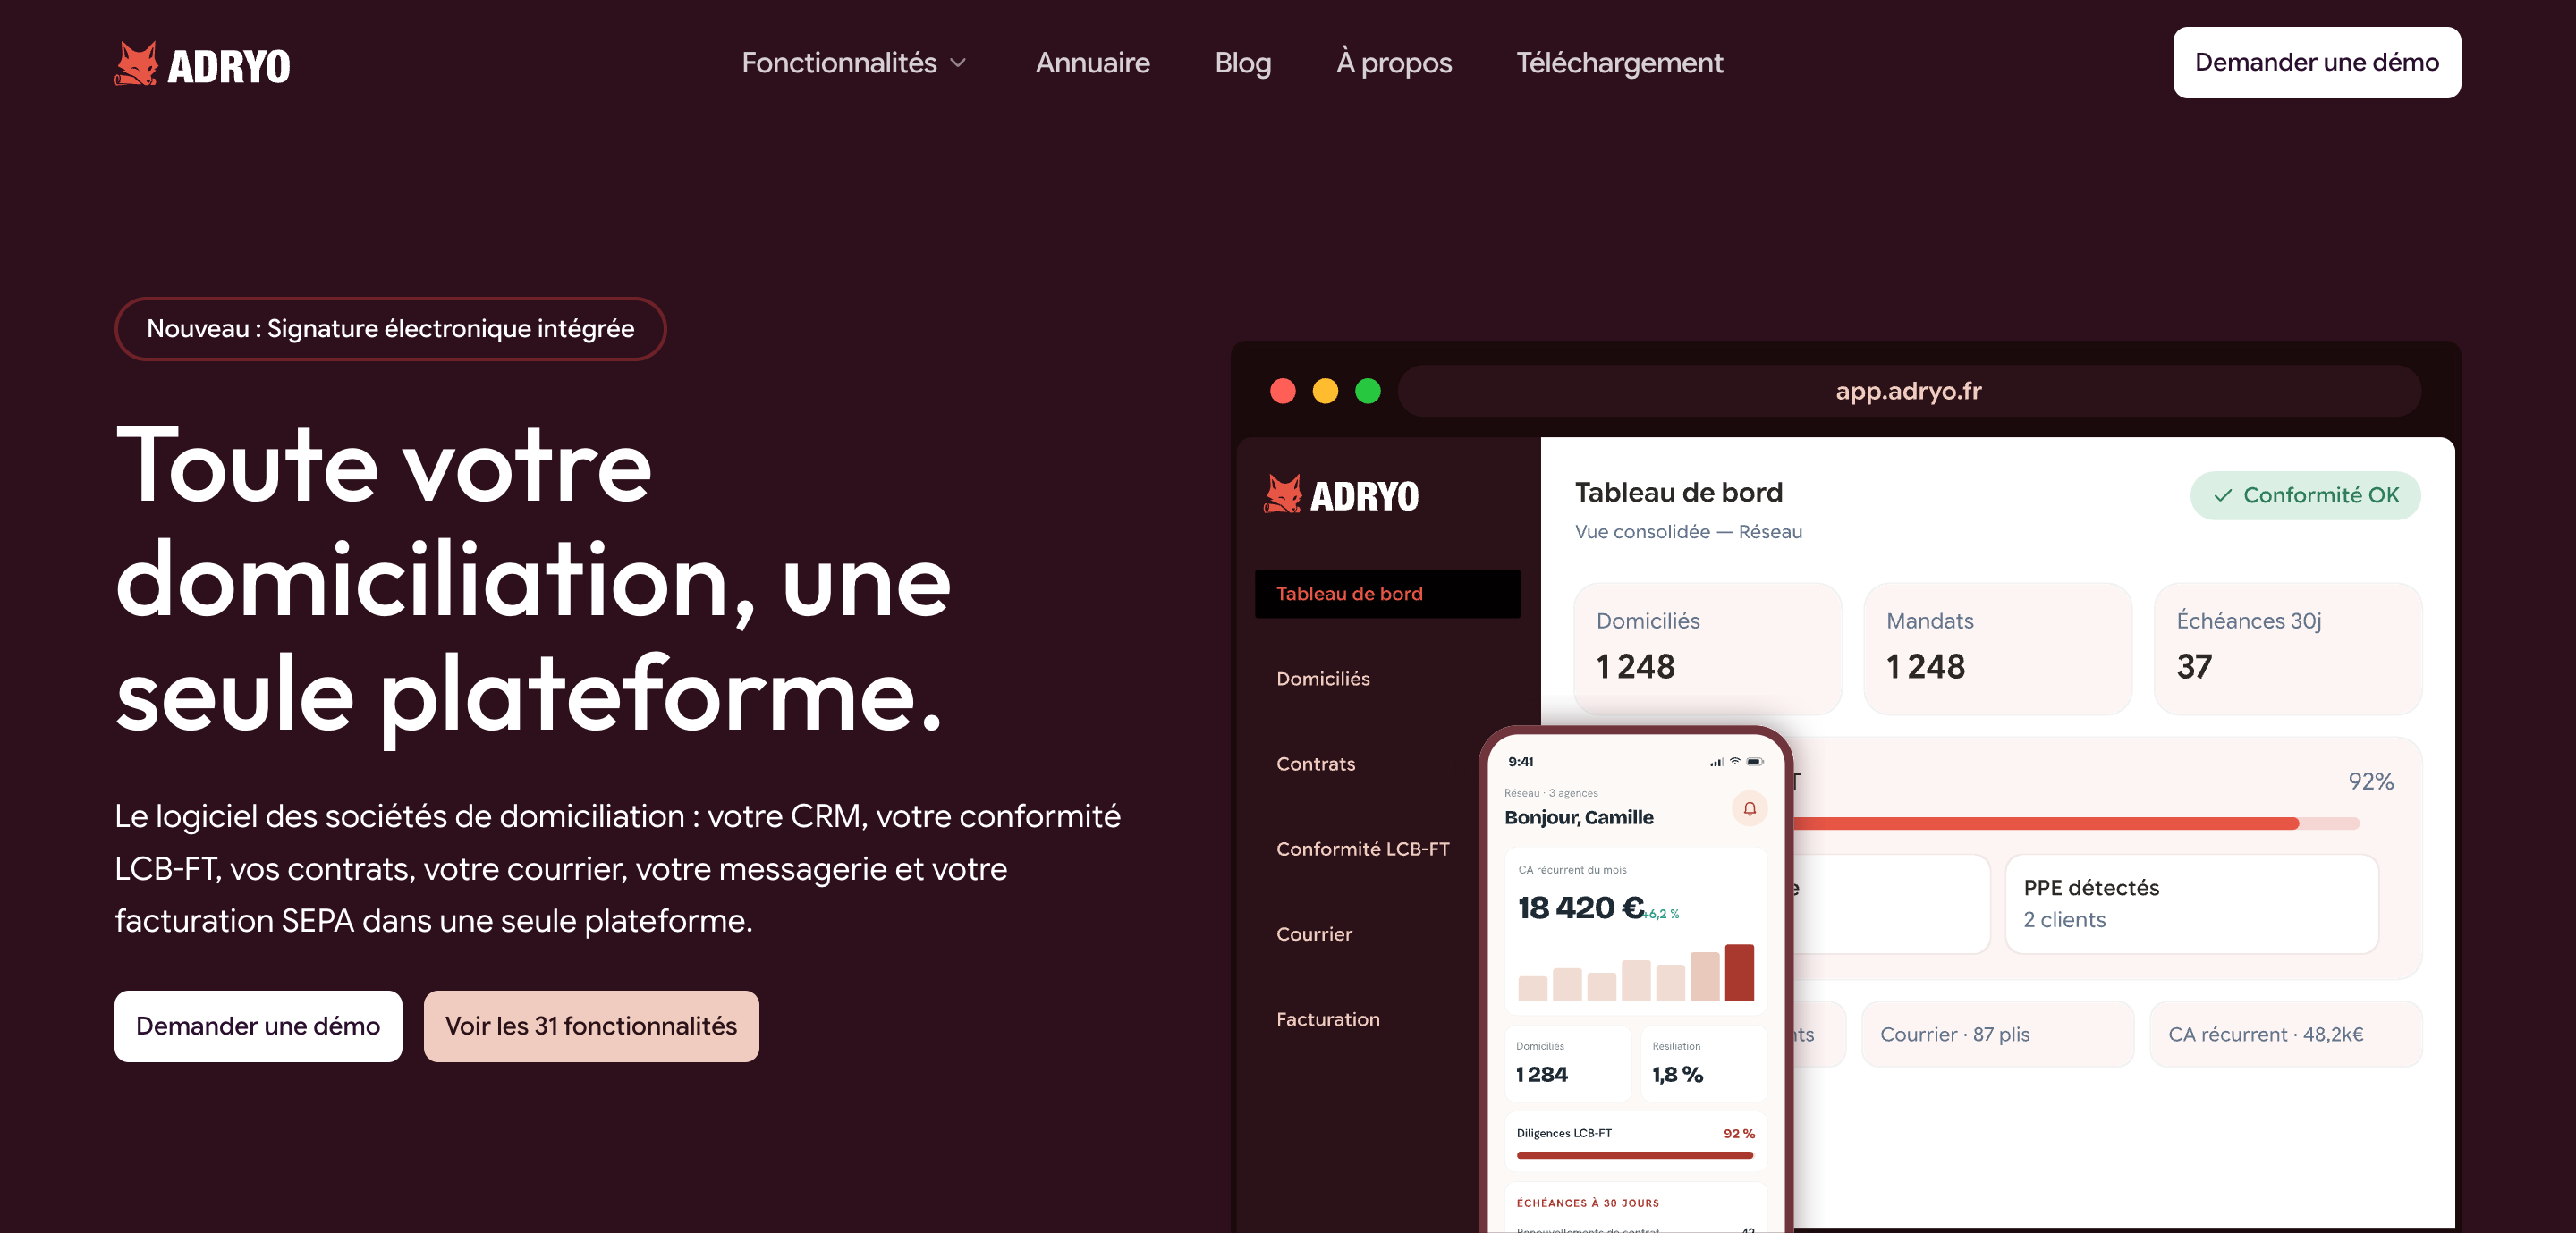
Si vous gérez encore le courrier avec un tableur, un dossier partagé et un outil de signature à part, c’est le bon moment de remettre à plat votre circuit. Pour aller plus loin sur l’organisation globale, lisez aussi notre méthode de suivi des dossiers de domiciliation.
Checklist avant de proposer le scan à vos clients
- Une clause d’autorisation d’ouverture et de scan, signée et datée.
- Une fiche au registre des traitements pour la numérisation, avec finalité, base légale, durée.
- Une clause de sous-traitance ou un avenant RGPD, selon votre qualification.
- Des comptes nominatifs, des rôles, une journalisation des accès.
- Un canal d’échange chiffré ou un espace client authentifié, sans pièce jointe en clair.
- Une durée de conservation écrite et une suppression effective.
- Une procédure en cas de violation, avec notification à la CNIL sous 72 heures si risque.
- Une procédure de fin de contrat : restitution ou suppression.
FAQ
Faut-il le consentement du client pour scanner son courrier ?
Le point décisif n’est pas le consentement RGPD au sens strict, mais l’autorisation du client d’ouvrir ses plis, requise par le secret des correspondances. Le traitement lui-même repose en général sur l’exécution du contrat de domiciliation. Faites figurer l’autorisation par écrit dans le contrat.
Peut-on scanner un courrier adressé nominativement au dirigeant ?
Il vaut mieux ne pas le faire sans instruction expresse. Ouvrir de mauvaise foi une correspondance adressée à un tiers est puni par l’article 226-15 du Code pénal. Précisez dans le contrat si ces courriers sont transmis fermés, signalés ou scannés à la demande.
Le scan remplace-t-il l’original papier ?
Non. Le scan a valeur de copie et ne sert de preuve que s’il est fiable, l’original pouvant encore être exigé. Pour les documents importants, convenez avec le client d’une durée de conservation de l’original ou de sa remise.
Que faire si un scan est envoyé au mauvais client ?
Qualifiez l’incident, contactez le destinataire pour obtenir la suppression, prévenez le client concerné et consignez l’événement. Si la violation présente un risque, la notification à la CNIL doit intervenir sous 72 heures.
Que devient le scan quand le client quitte la domiciliation ?
Selon ses instructions, vous lui restituez les données ou vous les supprimez, copies comprises. Seules les pièces que la loi vous oblige à garder, comme celles de la vigilance LCB-FT, subsistent pour leur durée propre.
Sources
- Obligations en matière de protection des données, Service-Public Entreprendre
- Article 226-15 du Code pénal, Légifrance
- La licéité du traitement : les bases légales, CNIL
- Guide pratique RGPD, sécurité des données personnelles, CNIL
- Sécuriser les échanges avec l’extérieur, CNIL
- Impliquer et former les utilisateurs, CNIL
- Informer les personnes, CNIL
- Guide pratique : les durées de conservation, CNIL
- Faut-il conserver l’original papier ou électronique, Service-Public
- RGPD, guide du sous-traitant, CNIL
Recommandations
À lire aussi
Registre des mandats de domiciliation : tenue et obligations
Registre des mandats de domiciliation : ce que le domiciliataire doit tenir, quelles pièces y rattacher, combien de temps conserver et comment le tenir à jour.
Lire l'article
Pilotage multi-agences de la conformité en domiciliation
Comment piloter la conformité LCB-FT d'un réseau d'agences de domiciliation : responsabilités, indicateurs, preuves et préparation des contrôles.
Lire l'article
Facturation au prorata d'un abonnement : méthode et pièges
Comment calculer et présenter le prorata d'un abonnement en domiciliation : formule, base 30 jours ou jours réels, arrondis, TVA, mentions et erreurs à éviter.
Lire l'articleLe prochain domicilié que vous enregistrez pourrait être le premier sur Adryo.
Réservez 30 minutes. On vous montre votre activité dans Adryo, avec vos vrais cas.
Réponse sous 24 h · Sans engagement