Sous-traitant SaaS et RGPD : ce que votre contrat doit prévoir
Sous-traitant SaaS et RGPD : rôles, contrat de l'article 28, violations, hébergement et checklist pour une société de domiciliation qui choisit son logiciel.
Quand vous confiez vos données à un logiciel SaaS, l’éditeur est en général votre sous-traitant au sens du RGPD, et vous restez le responsable de traitement. Cela vous oblige à signer un contrat écrit conforme à l’article 28, à vérifier les garanties de l’éditeur avant de lui confier quoi que ce soit, et à savoir quoi faire le jour où une violation de données survient. Nous prenons ici le point de vue d’une société de domiciliation agréée, qui manipule des pièces d’identité, des dossiers de vigilance LCB-FT et du courrier de tiers.
En bref
- Vous êtes responsable de traitement, l’éditeur SaaS est sous-traitant : cette répartition dépend des faits, pas de l’étiquette posée dans le contrat.
- Le contrat de l’article 28 est obligatoire et doit décrire des mesures réelles (chiffrement, accès, suppression), pas recopier le règlement.
- En cas de violation, le sous-traitant vous prévient sans attendre d’avoir évalué le risque. C’est vous qui notifiez la CNIL, dans les 72 heures.
- Un hébergement en France ou dans l’EEE vous évite une analyse d’impact des transferts, lourde à produire.
- Vous ne déléguez jamais votre responsabilité : documentez votre choix de fournisseur.
Table des matières
- Qui est sous-traitant, qui est responsable de traitement
- Le contrat de sous-traitance : les mentions de l’article 28
- Checklist avant de signer avec un éditeur SaaS
- Les données d’une domiciliation sont sensibles par nature
- Hébergement et transferts hors Union européenne
- Quand une violation de données survient
- Ce que vous ne pouvez pas déléguer
- Notre point de vue : le SaaS comme pièce du dispositif de contrôle
- Adryo, pour gérer la domiciliation sans multiplier les outils
- Questions fréquentes
- Sources
Qui est sous-traitant, qui est responsable de traitement
Le RGPD distingue deux rôles. Le responsable de traitement décide des finalités et des moyens : pourquoi on collecte des données et comment on les traite. Le sous-traitant traite des données pour le compte du responsable, sur ses instructions. La CNIL rappelle que cette distinction détermine les obligations de chacun.
Pour une société de domiciliation, le schéma est simple. Vous collectez les données de vos clients domiciliés (identité des dirigeants, bénéficiaires effectifs, justificatifs) pour remplir vos obligations légales et exécuter le contrat de domiciliation. Vous êtes responsable de traitement. L’éditeur du logiciel qui stocke et organise ces données à votre demande est votre sous-traitant.
Le rôle se juge sur les faits
Le Comité européen de la protection des données (CEPD) explique dans ses lignes directrices 07/2020 que ces notions sont fonctionnelles : elles dépendent de qui décide réellement des finalités et des moyens. Conséquence directe pour vous : un éditeur qui réutiliserait vos données pour ses propres finalités deviendrait responsable de traitement pour cet usage. Le contrat doit donc l’interdire clairement, et vous devez pouvoir vérifier que ce n’est pas le cas.
Ce que vos clients domiciliés ne voient pas
Vos domiciliés ne sont pas clients de l’éditeur et n’accèdent pas à l’outil. Pour eux, un seul interlocuteur existe : vous. C’est vous qui répondez à une demande d’accès ou d’effacement, et c’est vous que la CNIL contactera. Cette réalité explique pourquoi le choix du sous-traitant n’est pas une formalité informatique mais une décision de conformité.
Le contrat de sous-traitance : les mentions de l’article 28
L’article 28 du RGPD exige que la relation soit encadrée par un contrat ou un acte juridique écrit. Il doit préciser :
- l’objet et la durée du traitement ;
- sa nature et sa finalité ;
- le type de données personnelles et les catégories de personnes concernées ;
- les droits et obligations du responsable de traitement.
Le texte impose aussi des engagements au sous-traitant : ne traiter les données que sur instruction documentée, garantir la confidentialité de ses personnels, prendre les mesures de sécurité requises, et ne pas recruter un autre sous-traitant sans autorisation écrite.
Le défaut de contrat n’est pas théorique : la CNIL a examiné ce manquement dans sa délibération SAN-2024-002 du 31 janvier 2024, consacrée à l’obligation d’encadrer par un acte juridique les traitements réalisés pour le compte d’un responsable.
Un contrat qui décrit la réalité technique
Recopier les articles du RGPD ne suffit pas. Le contrat doit expliquer concrètement comment les obligations sont mises en œuvre : chiffrement, gestion des accès, procédures de suppression. La CNIL, selon sa page sur l’identification des rôles, attend en outre que le sous-traitant justifie d’une compétence technique vérifiable. Pour comprendre ce que recouvre le chiffrement côté SaaS, notre guide opérationnel sur le chiffrement des données détaille les points à contrôler.
Les sous-traitants ultérieurs
Votre éditeur s’appuie probablement sur un hébergeur, un prestataire d’envoi d’e-mails, un outil de signature. Chacun est un sous-traitant ultérieur. Le contrat doit prévoir votre autorisation écrite, et le CEPD, dans son action coordonnée sur les services cloud, insiste sur la possibilité réelle de s’opposer à l’arrivée d’un nouveau sous-traitant. Demandez la liste à jour, et un engagement de vous prévenir avant tout changement.
Checklist avant de signer avec un éditeur SaaS
Voici les points que nous vérifierions si nous étions à votre place, dans l’ordre où ils bloquent une décision.
| Point à vérifier | Ce que vous demandez | Pourquoi |
|---|---|---|
| Contrat article 28 | Un DPA signé, annexes techniques comprises | Obligation légale du responsable |
| Lieu d’hébergement | Pays, hébergeur, localisation des sauvegardes | Éviter un transfert hors EEE |
| Sous-traitants ultérieurs | Liste nominative et procédure d’objection | Autorisation écrite requise |
| Sécurité | Chiffrement, gestion des accès, journalisation | Mesures à décrire dans le contrat |
| Violation de données | Délai et canal de notification | Votre délai de 72 heures court vite |
| Fin de contrat | Restitution et suppression des données, export | Réversibilité et minimisation |
| Registre | Le sous-traitant tient son propre registre | Article 30.2 du RGPD |
L’adhésion à un code de conduite ou une certification peut servir d’élément de preuve des garanties, selon la CNIL. La CNIL a d’ailleurs consulté le public jusqu’au 28 février 2025 sur un projet de référentiel de certification destiné aux sous-traitants. Cette consultation est clôturée : vérifiez l’état actuel du référentiel avant de l’exiger d’un fournisseur.
Les données d’une domiciliation sont sensibles par nature
Une société de domiciliation ne gère pas un simple carnet d’adresses. Un dossier contient des pièces d’identité, des informations sur les bénéficiaires effectifs, le résultat de contrôles de sanctions ou de personnes politiquement exposées, parfois les éléments d’une déclaration Tracfin. Ces informations ne sont pas des « données sensibles » au sens de l’article 9 du RGPD par principe, mais leur fuite aurait des conséquences lourdes pour vos clients et pour votre agrément.
Pour cadrer l’ensemble, nous vous renvoyons vers nos articles sur la protection des données en domiciliation, sur la tenue du registre des traitements et sur l’analyse d’impact RGPD. Le registre est le premier document qu’un contrôleur demandera : le SaaS doit y figurer comme destinataire, avec sa finalité.
Hébergement et transferts hors Union européenne
Si les données quittent l’EEE, l’exportateur soumis au RGPD doit, selon le guide pratique de la CNIL, réaliser une analyse d’impact des transferts (AITD) avec l’assistance de l’importateur, avant de transférer les données vers un pays tiers lorsque ce transfert s’y prête. Le travail est conséquent : étude de la législation du pays, mesures complémentaires, documentation.
Un éditeur qui héberge en France supprime ce chantier pour le traitement principal. Pensez cependant aux sous-traitants ultérieurs et aux services de support : un accès à distance depuis un pays tiers peut aussi constituer un transfert. Posez la question explicitement.
Quand une violation de données survient
Le sous-traitant doit notifier le responsable de traitement dans les meilleurs délais. Il n’a pas à évaluer lui-même le risque : il vous informe dès qu’il a connaissance de l’incident, comme le détaille la CNIL sur les violations de données personnelles. Cette information vous permet de respecter votre propre obligation : notifier la CNIL sous 72 heures lorsque la violation est susceptible d’engendrer un risque pour les personnes.
Qui fait quoi pendant la crise
La CNIL explique que le sous-traitant est au centre de la crise cyber : il aide ses clients concernés à notifier. Vous pouvez lui demander d’agir en votre nom pour la notification, mais cela ne délègue pas la responsabilité finale : vous restez maître de la décision et de l’analyse de risque. Pour la coordination entre prestataire et entreprise cliente, ce guide RGPD pour dirigeants rappelle que la responsabilité finale ne se transfère pas.
Concrètement, fixez par écrit dans le contrat :
- un délai cible de prévenance (en heures, pas « dès que possible ») ;
- un interlocuteur joignable, avec un canal alternatif ;
- la liste des informations transmises : nature de la violation, données et personnes concernées, mesures prises ;
- l’engagement de vous aider pour la notification et l’information des personnes.
Ce que vous ne pouvez pas déléguer
Signer un contrat type ne garantit pas la conformité. La CNIL, sur sa page dédiée au sous-traitant, sanctionne les contrats incomplets ou qui ne reflètent pas la réalité des traitements techniques, par exemple en cas d’accès par des tiers ou de sous-traitance en cascade. Le déséquilibre de pouvoir face à un grand éditeur ne vous décharge pas non plus.
Trois réflexes en découlent :
- Conservez la preuve de votre diligence : questionnaire de sécurité, DPA, échanges, date de validation.
- Revoyez le fournisseur chaque année : sous-traitants ultérieurs, incidents, évolutions du contrat.
- Appliquez le privacy by design à votre propre organisation : limiter les accès aux seuls collaborateurs concernés, durées de conservation, purge. Notre article sur le privacy by design et l’article 25 en donne la méthode.
Notre point de vue : le SaaS comme pièce du dispositif de contrôle
Nous éditons un logiciel pour les sociétés de domiciliation agréées, et nous sommes donc le sous-traitant de nos clients. Voici ce que nous en pensons, sans détour.
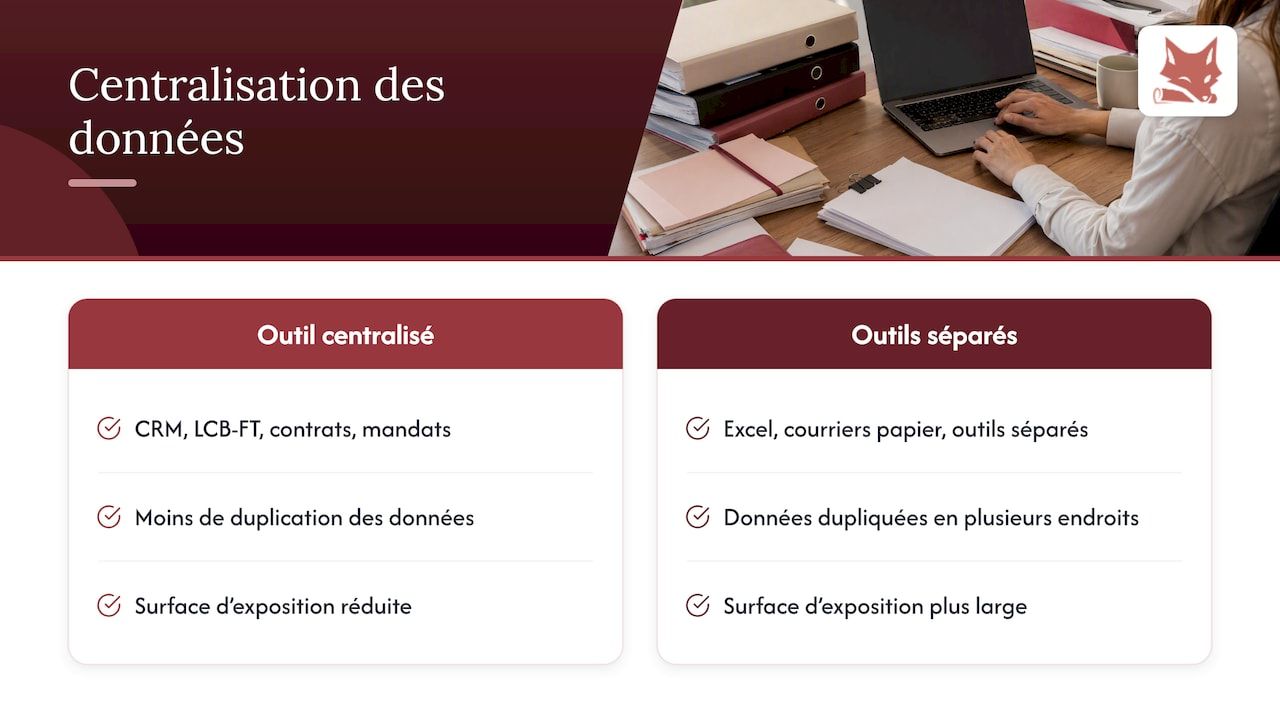
Un domiciliataire n’achète pas seulement des fonctionnalités. Il achète la capacité de répondre à un contrôle de la préfecture, du greffe ou de Tracfin avec des preuves datées. Le RGPD s’ajoute à cette exigence : les mêmes données de vigilance doivent être protégées, minimisées et supprimées au bon moment. Un outil qui centralise le CRM, la conformité LCB-FT, les contrats et le registre des mandats réduit le nombre d’endroits où ces données se dupliquent, ce qui réduit mécaniquement la surface d’exposition par rapport à un empilement de fichiers Excel, de courriers papier et d’outils séparés.
Nous hébergeons les données en France et nous inscrivons notre démarche dans le RGPD. Nous vous encourageons à ne pas nous croire sur parole : demandez le contrat, lisez les annexes, posez vos questions sur les accès, la journalisation et la suppression. Notre politique de confidentialité et nos conditions générales d’utilisation sont publiques, et un éditeur sérieux doit accepter ce niveau d’examen.
— Aimen
Adryo, pour gérer la domiciliation sans multiplier les outils
Adryo est le logiciel des sociétés de domiciliation agréées : CRM des domiciliés, dossier de vigilance et vérification triennale, contrats avec signature électronique eIDAS, registre des mandats, courrier, facturation par prélèvements SEPA et état semestriel pour le greffe, avec une piste d’audit horodatée exportable. La tarification se fait au dossier, de façon dégressive. Découvrez les 31 fonctionnalités ou rendez-vous sur adryo.fr pour échanger sur votre situation.
Questions fréquentes
Un éditeur SaaS est-il toujours sous-traitant au sens du RGPD ?
Pas toujours. Il l’est quand il traite vos données sur vos instructions et pour vos finalités. Selon le CEPD, le rôle dépend des faits : s’il utilise les données pour ses propres finalités, il devient responsable de traitement pour cet usage.
Le contrat SaaS standard de l’éditeur suffit-il ?
Il suffit s’il contient toutes les mentions de l’article 28 et décrit les mesures réelles de sécurité. Vérifiez les annexes techniques, la liste des sous-traitants ultérieurs et la clause de notification des violations. S’il manque un élément, demandez un avenant avant de commencer à traiter des données.
Qui notifie la CNIL en cas de fuite chez l’éditeur ?
C’est vous, responsable de traitement, lorsque la violation est susceptible d’engendrer un risque pour les personnes. L’éditeur doit vous prévenir dans les meilleurs délais et vous aider. Vous pouvez lui demander d’agir en votre nom, mais la décision reste la vôtre.
Faut-il un hébergement en France ?
Le RGPD ne l’impose pas, mais un hébergement en France ou dans l’EEE vous évite de réaliser une analyse d’impact des transferts. Si l’éditeur ou ses sous-traitants utilisent des services hors EEE, exigez de le savoir et de le documenter.
Sources
- CNIL, Responsable du traitement, sous-traitants : comment bien identifier son rôle
- CEPD, Guidelines 07/2020 on the concepts of controller and processor
- CNIL, RGPD chapitre IV : responsable du traitement et sous-traitant
- Légifrance, Délibération SAN-2024-002 du 31 janvier 2024
- CEPD, 2022 Coordinated Enforcement Action: cloud-based services
- CNIL, Certification RGPD des sous-traitants : consultation
- CNIL, Guide pratique : analyse d’impact des transferts de données
- CNIL, Violations de données personnelles : les règles à suivre
- CNIL, Cyberattaque : le sous-traitant au centre de la crise
- CNIL, Le sous-traitant
Recommandations
À lire aussi
Migration vers un SaaS de domiciliation : la méthode pas à pas
Passer d'Excel, du papier et d'outils dispersés à un SaaS de domiciliation sans perdre de dossier : périmètre, nettoyage, tests, bascule et contrôles de conformité.
Lire l'article
CRM multi-sites pour domiciliataires : le guide pour piloter vos agences
Un CRM multi-sites pour domiciliation centralise dossiers, conformité LCB-FT, contrats, courrier et facturation de toutes vos agences. Critères et méthode de déploiement.
Lire l'article
Coût de la conformité LCB-FT : budget d'un domiciliataire
Combien coûte la conformité LCB-FT pour une société de domiciliation ? Postes de dépense, fourchettes de budget, risques de sanction et leviers pour maîtriser le coût.
Lire l'articleLe prochain domicilié que vous enregistrez pourrait être le premier sur Adryo.
Réservez 30 minutes. On vous montre votre activité dans Adryo, avec vos vrais cas.
Réponse sous 24 h · Sans engagement