RGPD et minimisation KYC : quelles données collecter, combien de temps les garder
Le RGPD encadre la minimisation des données KYC : découvrez quoi collecter, quelle base légale retenir et quelles pièces garder cinq ans après la relation.
Ne collectez que les données KYC strictement nécessaires, car le RGPD l’exige à l’article 5.1.c. Mais ne purgez pas trop vite : les documents de vigilance LCB-FT se conservent cinq ans après la fin de la relation d’affaires. Pour chaque champ de votre dossier, notez la finalité et la base légale. C’est ce qui vous protégera lors d’un contrôle.
En bref:
- Pour toute relation d’affaires, demandez l’identité du représentant, un justificatif d’adresse, les documents juridiques de la société et le contrat ou mandat signé.
- Si le risque est élevé, ajoutez l’identité des bénéficiaires effectifs, l’origine des fonds, des justificatifs d’activité et le contrôle des personnes politiquement exposées.
- Écartez les données sensibles et les copies de moyens de paiement, sauf nécessité justifiée par écrit faute d’option moins intrusive.
- Conservez les pièces de vigilance cinq ans après la fin de la relation d’affaires, puis supprimez-les ou anonymisez-les, sauf autre obligation documentée.
- Limitez l’accès aux personnes qui en ont besoin, journalisez chaque consultation et modification, puis vérifiez chaque année que la suppression des dossiers clos fonctionne.
Table des matières
- Que signifie le principe de minimisation pour votre collecte KYC ?
- Comment concilier RGPD et obligations LCB-FT ?
- Quelles pièces collecter selon le niveau de risque ?
- Combien de temps conserver les données KYC ?
- Comment organiser accès, traçabilité et privacy by design ?
- Que demander à vos domiciliés, et à quelle fréquence vérifier ?
- Notre point de vue : le RGPD, un atout lors des contrôles
- Comment Adryo centralise la preuve et automatise la minimisation
- Questions fréquentes
- Sources
- Liens officiels pour approfondir
Que signifie le principe de minimisation pour votre collecte KYC ?
L’article 5.1.c du RGPD demande que les données soient adéquates, pertinentes et limitées à ce qui est nécessaire au regard de la finalité. Concrètement, une donnée est adéquate si elle sert vraiment le contrôle d’identité, pertinente si elle se rattache à une obligation précise, et limitée si vous n’en demandez pas davantage que le besoin. L’autorité britannique ICO formule ce triptyque dans les mêmes termes et ajoute qu’il faut réexaminer périodiquement ce que l’on conserve.
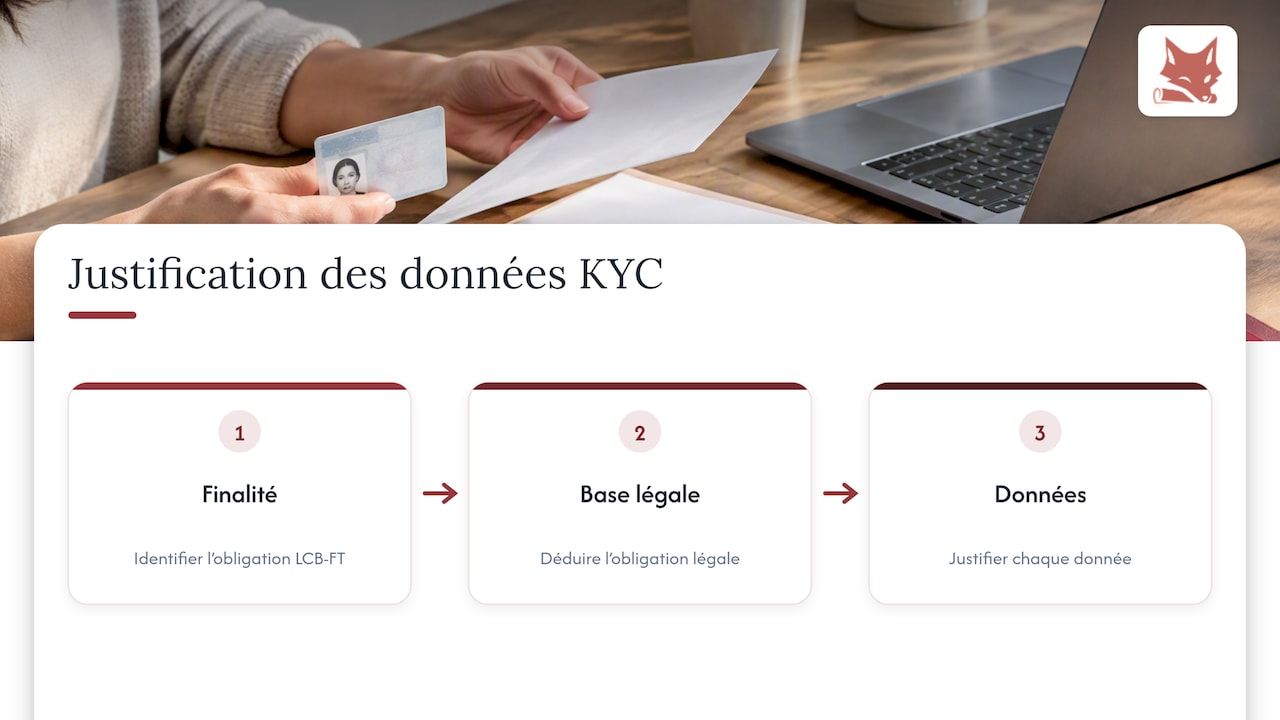
Le raisonnement part toujours de la finalité : vous identifiez l’obligation LCB-FT, vous en déduisez la base légale (l’obligation légale), puis vous justifiez chaque donnée par rapport à elle. Une donnée sans finalité claire n’a rien à faire dans le dossier.
La CNIL recommande aussi de réduire la précision quand c’est possible, notamment par pseudonymisation. Un exemple parlant : si l’année de naissance suffit à vos contrôles internes, inutile de stocker la date complète dans les fiches de travail. La pièce d’identité d’origine, elle, reste conservée telle quelle au titre de l’obligation légale.
Comment concilier RGPD et obligations LCB-FT ?
La tension entre les deux textes est largement apparente. Le Code monétaire et financier impose la conservation, pendant cinq ans, des documents et informations relatifs aux relations d’affaires et aux mesures de vigilance, quel qu’en soit le support. Cette obligation constitue votre base légale : le RGPD ne vous interdit donc pas de garder ces pièces.
Ce que le RGPD vous demande, c’est de ne pas en collecter plus que nécessaire. Les lignes directrices de l’ACPR vont dans le même sens : approche par les risques, et justification de la profondeur de collecte selon le risque présenté par la relation. Un client à risque faible ne justifie pas le même dossier qu’un client à risque élevé.
Pour vous préparer à un contrôle, rattachez chaque pièce demandée à une obligation légale précise. Un simple tableau « donnée, obligation, texte, durée » suffit à démontrer que votre KYC n’est pas une collecte à l’aveugle. La CNIL consacre d’ailleurs une page au croisement de ces deux régimes. Notre guide sur le programme de conformité LCB-FT détaille ce que ce cadre interne doit contenir.
Quelles pièces collecter selon le niveau de risque ?
Pour toute relation d’affaires, le socle reste mince :
- l’identité du dirigeant ou du représentant (pièce d’identité en cours de validité) ;
- un justificatif d’adresse du domicilié ;
- les éléments de statut juridique de la société (extrait Kbis ou équivalent) ;
- le contrat ou mandat signé.
En cas de risque élevé, la vigilance se renforce :
- identification des bénéficiaires effectifs ;
- éléments sur l’origine des fonds ;
- documents commerciaux justifiant l’activité ;
- screening des personnes politiquement exposées, détaillé dans notre article sur le screening PPE.
À éviter sauf nécessité démontrée : toute donnée sensible (santé, opinions, appartenance syndicale) et les copies de moyens de paiement. Si vous devez en collecter une, consignez par écrit pourquoi aucune donnée moins intrusive ne suffisait.
Conseil de pro : ajoutez à votre grille KYC une colonne « obligation légale visée » et refusez tout nouveau champ qui n’a pas de ligne dans ce tableau.
Combien de temps conserver les données KYC ?
Les pièces de vigilance se gardent cinq ans, à compter de la clôture des comptes ou de la cessation de la relation d’affaires, selon l’article L561-12. Le point de départ est donc la fin de la relation, pas la date de collecte.
Pour tout le reste, le RGPD ne fixe aucune durée. Le guide de la CNIL sur les durées de conservation précise que le responsable du traitement la détermine selon la finalité et documente son choix, en s’appuyant sur les référentiels existants.
Une méthode simple consiste à raisonner en trois temps. D’abord la base active, tant que la relation d’affaires court. Ensuite l’archivage intermédiaire, à accès restreint, pendant la période de conservation légale. Enfin la suppression ou l’anonymisation, à l’échéance.
Gardez la preuve de vos choix : un tableau des durées par catégorie de données, avec le texte ou le référentiel qui justifie chacune. Ce document répond d’avance à la question que posera un contrôleur.
Comment organiser accès, traçabilité et privacy by design ?
La minimisation se prouve par l’organisation autant que par la collecte. Quelques mesures concrètes :
- accès au dossier KYC limité aux personnes qui en ont besoin, selon le principe du moindre privilège ;
- suppression automatique à l’échéance des durées définies ;
- journal horodaté de chaque consultation et modification ;
- séparation stricte entre les usages LCB-FT et toute finalité commerciale.
Le même cadre s’applique à vos sous-traitants : prévoyez dans le contrat leurs obligations de sécurité, de durée et de restitution. Notre article sur le privacy by design explique les enjeux de la protection des données dès la conception.
Conseil de pro : testez votre purge une fois par an sur un dossier clos : si personne ne sait dire quand il disparaît, votre durée n’est qu’une intention.
Que demander à vos domiciliés, et à quelle fréquence vérifier ?
Pour un domicilié, les pièces usuelles sont l’extrait Kbis ou les documents de constitution, le mandat signé, les pièces d’identité du représentant et des bénéficiaires effectifs, et un justificatif d’adresse. Nos explications sur les obligations KYC propres à la domiciliation détaillent chaque cas.
Réexaminez le dossier périodiquement, et plus tôt si le profil de risque change. Cette vérification sert aussi à purger ce qui n’est plus utile.
Pour satisfaire l’administration sans sur-collecter : demandez l’essentiel, ne scannez pas de pièces superflues, et constituez un dossier de contrôle prêt à l’emploi.
Notre point de vue : le RGPD, un atout lors des contrôles
Nous défendons une idée simple : le KYC bien documenté est celui qui passe le mieux un contrôle. Quelques priorités se dégagent. Cartographier finalités et bases légales champ par champ. Automatiser les durées pour que la purge ne dépende de personne. Journaliser chaque accès pour pouvoir le prouver.
Beaucoup de domiciliataires voient le RGPD comme une contrainte qui s’ajoute à la LCB-FT. Nous pensons l’inverse : une collecte sobre et justifiée rassure vos clients, réduit votre surface de risque et montre à l’administration que vous maîtrisez votre sujet. Le vrai danger n’est pas de collecter peu, c’est de ne pas savoir expliquer ce que l’on collecte.
— Aimen
Comment Adryo centralise la preuve et automatise la minimisation
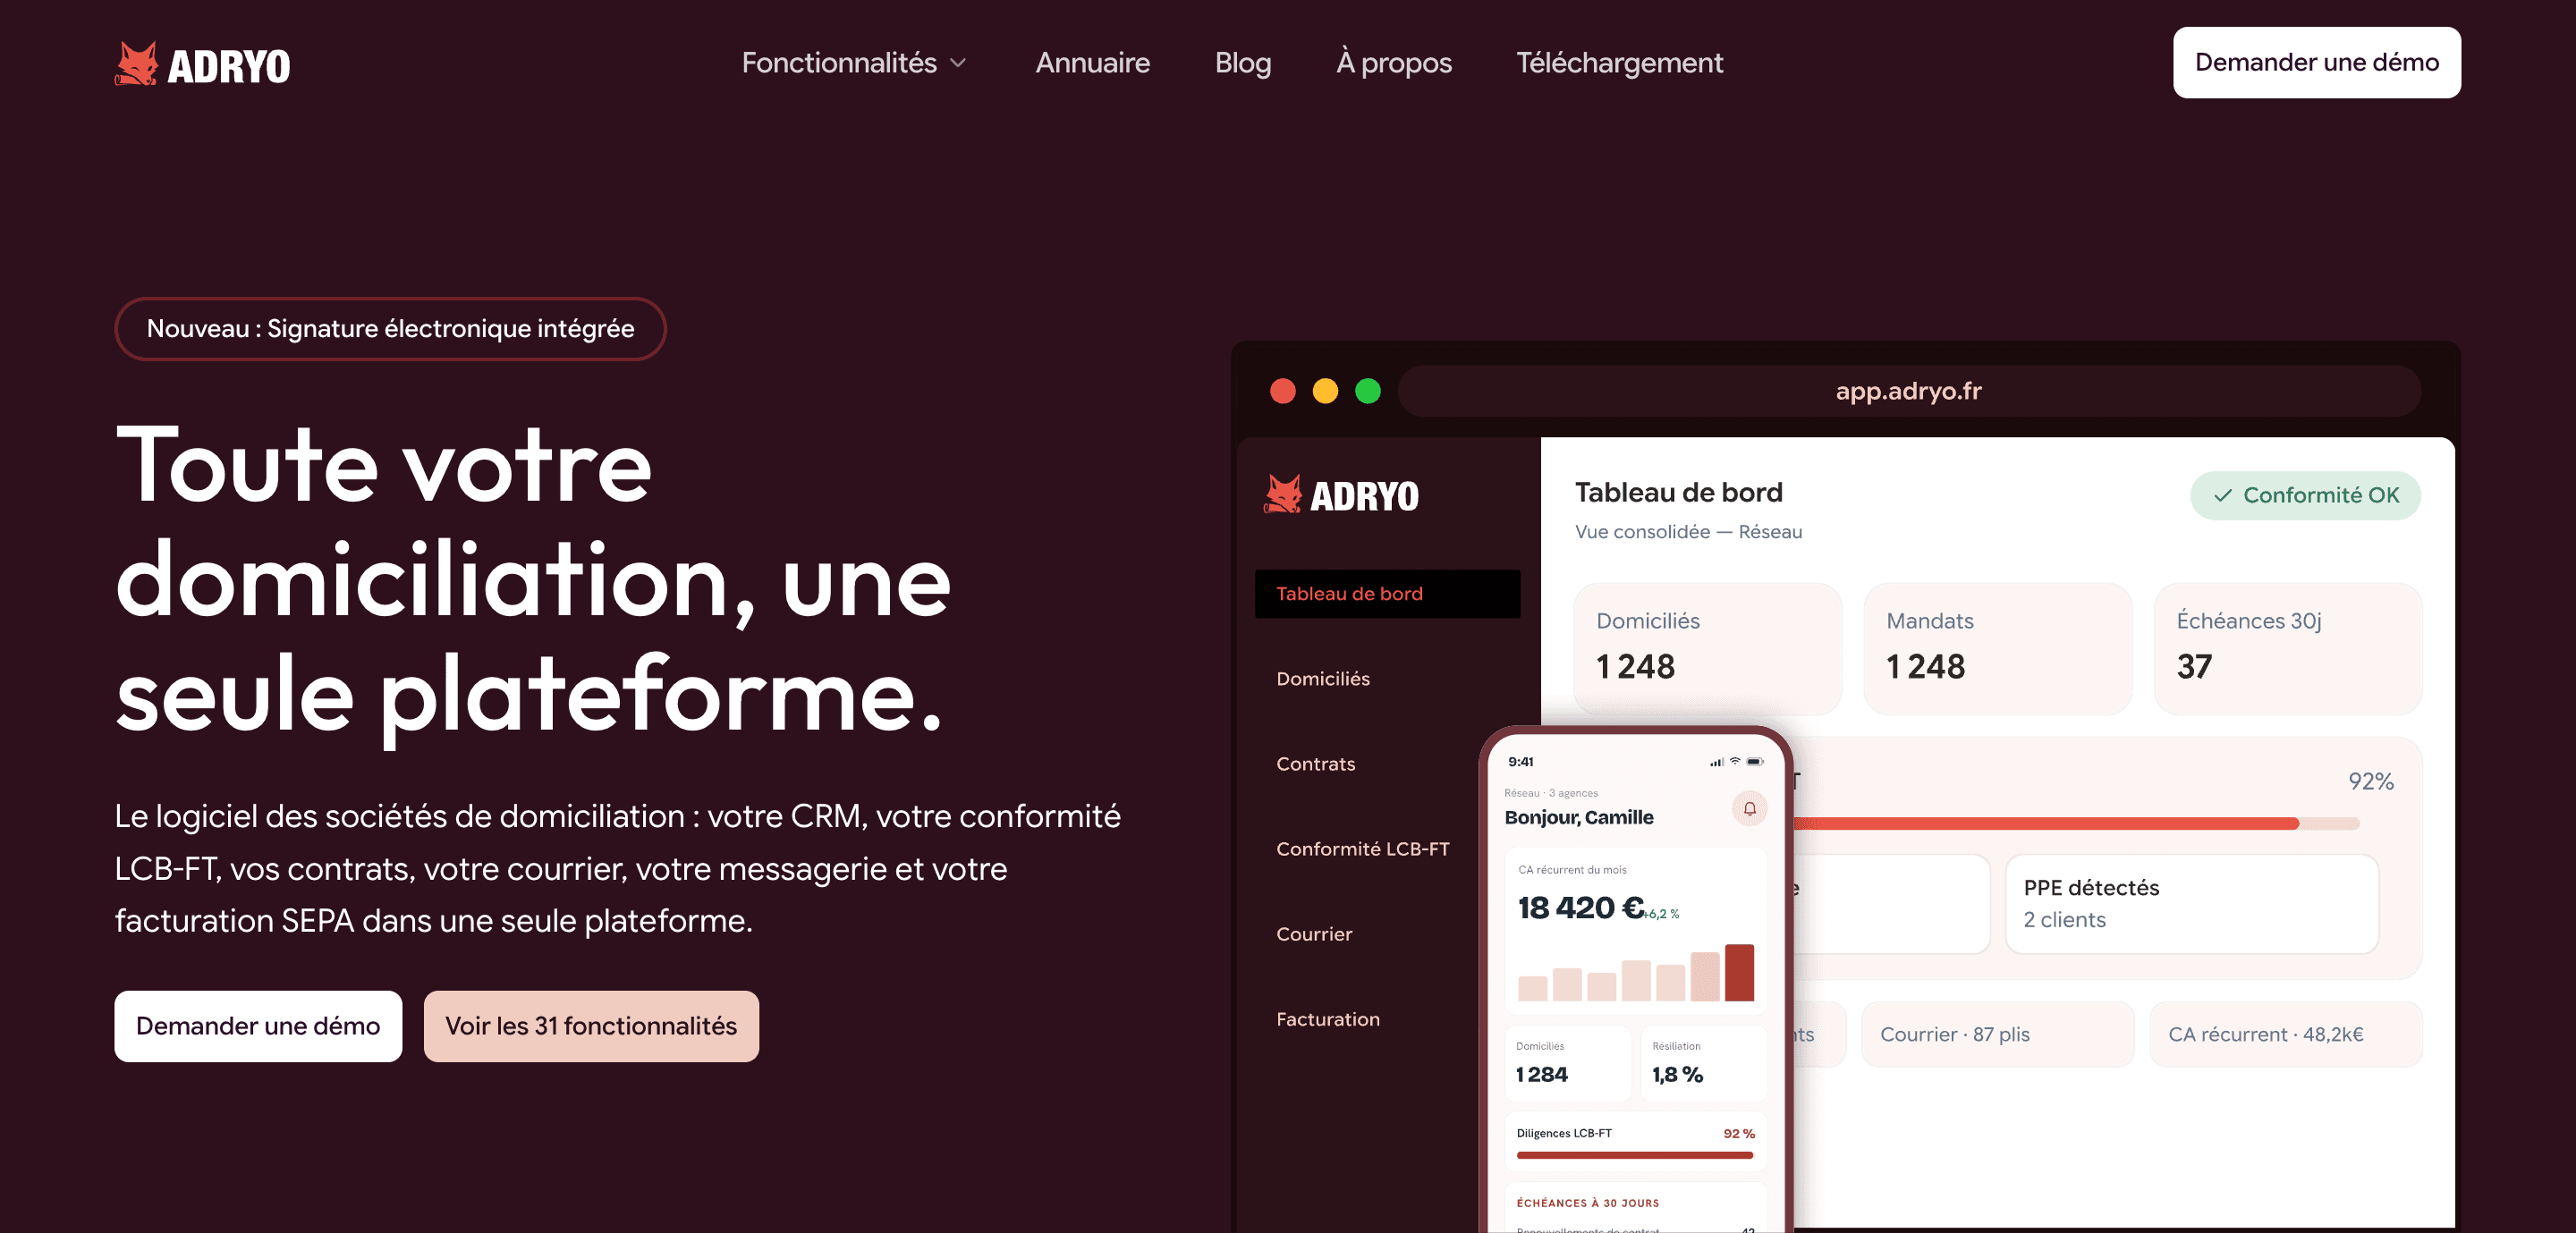
Avec Adryo, vous remplacez les tableurs et dossiers dispersés par une source de vérité unique. Nous réunissons le CRM des domiciliés, la conformité LCB-FT, la signature électronique eIDAS et des journaux d’audit horodatés, le tout hébergé en France. Vous pouvez exporter à tout moment la piste d’audit horodatée. Découvrez la plateforme et ses fonctionnalités ou Adryo pour obtenir un devis adapté à votre nombre de dossiers.
Cet article constitue une information générale et ne remplace pas l’avis d’un avocat qualifié. Consultez un professionnel du droit qualifié à propos de votre cas personnel avant d’agir sur la base de ce contenu.
Questions fréquentes
Quelles sont les données personnelles concernées par le RGPD ?
Toute information se rapportant à une personne physique identifiée ou identifiable : nom, adresse, pièce d’identité, e-mail, date de naissance. Dans un dossier KYC, presque tout ce que vous collectez entre dans ce champ. Le site Service Public Entreprendre rappelle que seules les données strictement nécessaires peuvent être recueillies.
Que dit l’article 5.1 du RGPD ?
L’article 5.1 pose les principes de tout traitement : licéité, finalité, minimisation, exactitude, limitation de la conservation, sécurité. Son point c impose des données adéquates, pertinentes et limitées au nécessaire. C’est le fondement de votre grille de collecte KYC.
Que dit l’article 34 du RGPD ?
Le responsable du traitement doit informer les personnes concernées d’une violation de données susceptible d’engendrer un risque élevé pour leurs droits et libertés. Pour un dossier KYC contenant des pièces d’identité, cette hypothèse est à anticiper dans vos procédures de sécurité.
Combien de temps faut-il conserver un dossier KYC ?
Cinq ans à compter de la fin de la relation d’affaires pour les pièces de vigilance, d’après l’article L561-12 du CMF. Au-delà, supprimez ou anonymisez, sauf obligation légale distincte que vous pouvez documenter.
Sources
- Legifrance
- Minimiser les données collectées | CNIL
- Lignes directrices relatives à l’identification, la vérification de l’identité et la connaissance de la clientèle | Autorité de contrôle prudentiel et de résolution
Liens officiels pour approfondir
Pour vérifier les textes cités, consultez Légifrance (articles L561-12 et suivants du Code monétaire et financier), les guides de la CNIL sur la minimisation et les durées de conservation, et les lignes directrices de l’ACPR. Voir aussi la section sur les procédures et le contrôle interne et notre article sur la protection des données en domiciliation.
Recommandations
À lire aussi
Migration vers un SaaS de domiciliation : la méthode pas à pas
Passer d'Excel, du papier et d'outils dispersés à un SaaS de domiciliation sans perdre de dossier : périmètre, nettoyage, tests, bascule et contrôles de conformité.
Lire l'article
CRM multi-sites pour domiciliataires : le guide pour piloter vos agences
Un CRM multi-sites pour domiciliation centralise dossiers, conformité LCB-FT, contrats, courrier et facturation de toutes vos agences. Critères et méthode de déploiement.
Lire l'article
Coût de la conformité LCB-FT : budget d'un domiciliataire
Combien coûte la conformité LCB-FT pour une société de domiciliation ? Postes de dépense, fourchettes de budget, risques de sanction et leviers pour maîtriser le coût.
Lire l'articleLe prochain domicilié que vous enregistrez pourrait être le premier sur Adryo.
Réservez 30 minutes. On vous montre votre activité dans Adryo, avec vos vrais cas.
Réponse sous 24 h · Sans engagement