Mutualiser la conformité réseau : le guide pour collectivités et domiciliataires
Mutualiser la conformité réseau permet aux collectivités et domiciliataires de partager DPO, audits et outils, sans mettre en commun les données.
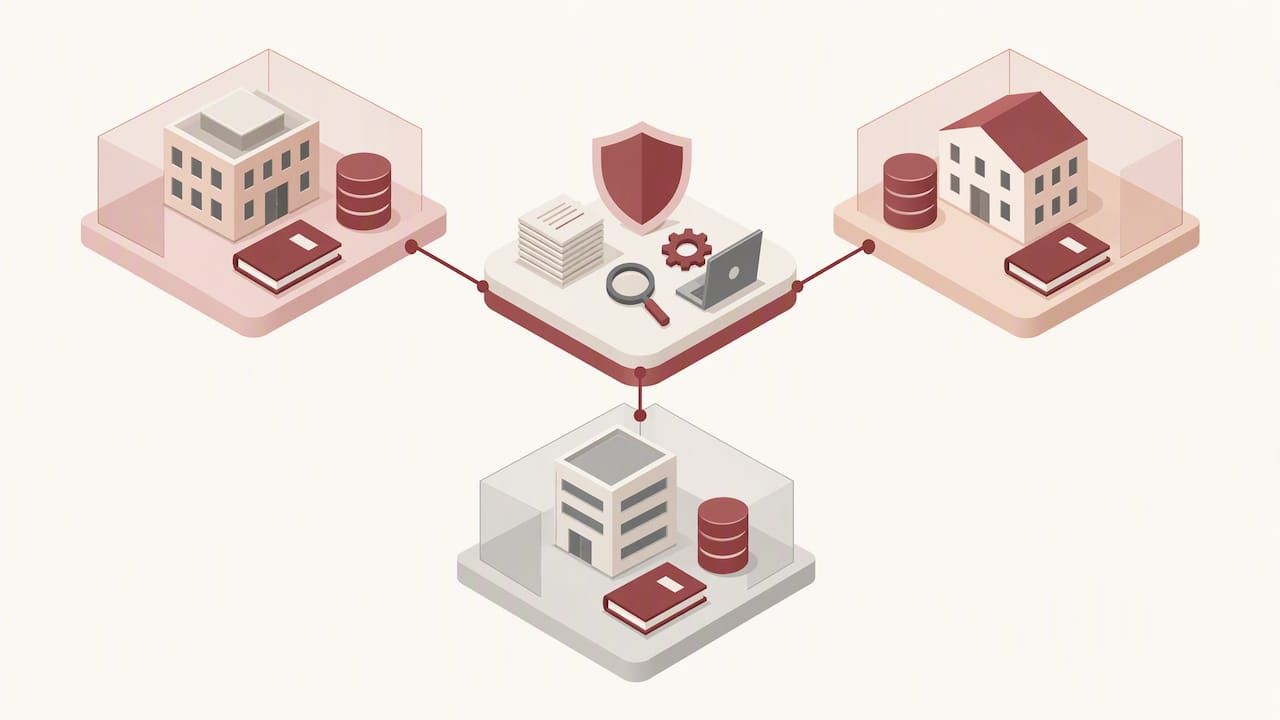
Mutualiser la conformité réseau, c’est partager des ressources et des fonctions (délégué à la protection des données, audits, outils) sans jamais mettre en commun les données elles-mêmes. En France, chaque entité reste responsable de sa propre conformité et doit conclure une convention avec ses partenaires. Une plateforme centralisée facilite la traçabilité et la piste d’audit.
En bref:
- Chaque entité reste responsable de ses traitements et conserve un registre distinct ; seules les ressources, méthodes, outils et expertises peuvent être partagés.
- Les organismes publics concernés doivent signer une convention précisant les missions, les moyens du DPO, les responsabilités, les engagements de service, la séparation des données et les conditions de sortie.
- Si un organisme public recourt à un prestataire extérieur, il doit aussi respecter les règles de la commande publique selon la prestation.
- Avant le premier audit, vérifiez qu’un agent ne peut pas consulter les dossiers d’une autre entité et que chaque action est horodatée et exportable.
- Les économies ne sont pas automatiques : prévoyez un comité de pilotage, des engagements mesurables et un calendrier d’audits, car la charge se déplace.
Table des matières
- Que recouvre vraiment la mutualisation de la conformité ?
- Quel cadre juridique encadre la mutualisation en France ?
- Quelles modalités juridiques choisir pour mutualiser ?
- Comment organiser les registres, les audits et le contrôle des sous-traitants ?
- Quels avantages attendre de la mutualisation, et à quoi faire attention ?
- Mutualiser des infrastructures ou des fonctions de conformité : quelle différence ?
- Comment mettre en place une convention de mutualisation, étape par étape ?
- Notre regard : la convention fixe la règle, l’outil la fait vivre
- Adryo, l’outil qui rend la mutualisation vérifiable
- Questions fréquentes
- Sources
Que recouvre vraiment la mutualisation de la conformité ?
Mutualiser ne veut pas dire fusionner. Concrètement, plusieurs entités se répartissent des moyens : un même délégué à la protection des données (DPO), des procédures communes, des outils partagés, des audits menés en commun. Chacune garde en revanche son propre périmètre de responsabilité, ses propres traitements et son propre registre.
Pour une commune de petite taille, l’intérêt saute aux yeux : recruter un expert RGPD à temps plein n’est pas envisageable, alors que le financer à plusieurs l’est. Pour une société de domiciliation, la logique est voisine : les processus de vigilance (identification, bénéficiaires effectifs, screening des personnes politiquement exposées) se standardisent volontiers au sein d’un réseau d’agences ou d’un groupement.
Voici ce que la mutualisation peut couvrir :
- la fonction de DPO, désigné pour plusieurs organismes
- les procédures de vigilance LCB-FT et leurs modèles de documents
- les outils de gestion, de signature et de suivi des dossiers
- les audits des sous-traitants, menés une fois pour plusieurs entités
- les référentiels de formation et de sensibilisation des agents
Ce qu’elle ne couvre pas, c’est la mise en commun des données personnelles traitées. La mutualisation au sens du RGPD partage les ressources opérationnelles et juridiques, et chaque entité conserve un espace dédié et distinct pour sa propre conformité. Un exemple parlant : deux communes voisines peuvent confier leur DPO à une intercommunalité, mais les registres de traitements de chacune restent séparés, avec leurs accès propres.
Quel cadre juridique encadre la mutualisation en France ?
Le socle est européen, la déclinaison est nationale. L’article 37 du RGPD autorise la désignation d’un DPO unique pour plusieurs autorités ou organismes publics, en tenant compte de leur structure organisationnelle et de leur taille. C’est cette disposition qui rend possible le DPO mutualisé.
En pratique, les règles à retenir sont les suivantes :
- le DPO mutualisé doit rester facilement joignable depuis chaque entité
- les moyens qui lui sont alloués doivent être définis par écrit
- chaque entité demeure responsable de traitement pour ses propres données
- le recours à un prestataire externe relève des règles de la commande publique pour les organismes concernés
- les formes de mutualisation (mise à disposition, prestation, service commun) s’appuient sur le droit des collectivités, notamment le Code général des collectivités territoriales
Sur le point central de la formalisation, les sources officielles convergent.
Conclure une convention de mutualisation est obligatoire pour les organismes publics concernés. Sans ce document, impossible de démontrer que le DPO dispose de moyens réels pour agir dans chaque entité.
La CNIL va dans le même sens. Son guide de sensibilisation au RGPD pour les collectivités territoriales rappelle que la mutualisation peut limiter les coûts et insiste sur la définition des moyens alloués au DPO dans une convention, afin que son action soit effective au sein de chaque collectivité.
Côté commande publique, retenez un réflexe simple : si la mutualisation passe par un prestataire extérieur (cabinet, éditeur, DPO externalisé), le contrat obéit aux règles de mise en concurrence qui s’appliquent à la collectivité, selon la nature et le montant de la prestation. Pour un domiciliataire privé, ces règles ne s’imposent pas, mais la convention reste le meilleur moyen de documenter les rôles devant un contrôleur.
Quelles modalités juridiques choisir pour mutualiser ?
Trois grandes voies existent, que la CNIL décrit dans son guide : la mise à disposition, la prestation de services et le service commun ou unifié. Chacune demande des éléments précis à formaliser.
- La mise à disposition d’agents. Un agent (par exemple le DPO d’une intercommunalité) travaille pour plusieurs entités tout en restant rattaché à son employeur. Il faut formaliser le temps consacré à chaque entité, les conditions de remboursement et la place de l’agent dans la hiérarchie de chacune.
- La prestation de services. Une entité ou un tiers fournit la mission de DPO ou d’accompagnement à d’autres. La convention précise la nature des livrables, la fréquence des interventions, le prix et la responsabilité. Pour les organismes publics, les règles de commande publique s’appliquent.
- Le service commun ou unifié. Plusieurs entités créent une structure partagée dotée d’une gouvernance propre. C’est la formule la plus aboutie : elle exige un périmètre clair, un pilotage régulier et des règles de décision connues de tous.
Quelle que soit la voie, la convention doit contenir au minimum les clauses suivantes :
- le périmètre des missions et la liste des entités concernées
- les moyens humains, techniques et financiers alloués
- la répartition des responsabilités entre le délégué et chaque entité
- les engagements de service (délais de réponse, fréquence des audits)
- la confidentialité et la séparation des données de chaque entité
- les modalités de révision, de sortie et de résiliation
Ces clauses ne sont pas décoratives. Lors d’un contrôle, c’est la convention qui prouve que la mutualisation est structurée, et non improvisée.
Comment organiser les registres, les audits et le contrôle des sous-traitants ?
L’organisation opérationnelle est ce qui sépare une mutualisation solide d’une simple déclaration d’intention. Le principe directeur : tout ce qui est outillage, méthode et expertise se partage ; tout ce qui est donnée et responsabilité reste propre à chaque entité.
Les prescriptions pratiques à appliquer :
- Registres distincts. Chaque entité tient son registre des traitements, avec des accès cloisonnés. Notre guide sur le registre des traitements RGPD détaille ce qu’il faut y consigner.
- Procédures communes. Les analyses d’impact, la cartographie des traitements et les modèles de contrats avec les sous-traitants se construisent une fois et se déclinent ensuite. Sur l’analyse d’impact RGPD, la méthode commune fait gagner un temps considérable.
- Contrôles partagés en LCB-FT. Le screening des personnes politiquement exposées et le contrôle des sanctions gagnent à être outillés de façon homogène. Voyez aussi ce que la loi autorise en matière de vigilance simplifiée et la gestion du registre des bénéficiaires effectifs.
- Indicateurs et calendrier d’audits. Un tableau de bord par entité, des délais de traitement mesurés, un calendrier d’audits partagé.
- Traçabilité. Chaque action (création, modification, consultation d’un dossier) doit être horodatée et exportable, entité par entité.
L’hébergement compte aussi : savoir où résident les données et sous quelle juridiction est un point que les contrôleurs regardent de près. Un guide sur l’hébergement des données en France rappelle pourquoi ce critère pèse dans le choix d’un outil partagé.
Conseil de pro : Testez votre séparation des espaces avant le premier audit : demandez à un agent d’une entité d’essayer d’ouvrir un dossier d’une autre. Si l’accès est possible, la mutualisation n’est pas encore conforme.
Quels avantages attendre de la mutualisation, et à quoi faire attention ?
Les gains sont réels, à condition de ne pas les confondre avec une économie automatique.
Du côté des bénéfices :
- des économies d’échelle sur l’expertise, les outils et les audits
- l’accès à des compétences qu’une petite structure ne pourrait pas recruter seule
- des processus plus homogènes, donc plus faciles à contrôler
- une montée en compétences collective des agents
- une réponse plus rapide en cas d’incident ou de demande de contrôle
Du côté des exigences, il faut accepter une gouvernance formelle : un comité de pilotage, des engagements de service mesurables, un calendrier d’audits tenu. La mutualisation déplace la charge de travail plus qu’elle ne la supprime. Elle impose aussi de la transparence : chaque entité doit pouvoir consulter son propre registre et ses propres indicateurs, comme le souligne Publik Connect à propos des petites communes, où le DPO mutualisé répond à un budget contraint et à un manque de compétences internes.
Il existe un parallèle avec la mutualisation des réseaux techniques : partager des infrastructures réduit les coûts et peut étendre la couverture, mais suppose des accords précis et un suivi permanent. Dans les deux cas, le gain n’apparaît que si les règles du jeu sont écrites et appliquées.
Mutualiser des infrastructures ou des fonctions de conformité : quelle différence ?
Le mot « mutualisation » recouvre deux réalités que l’on confond souvent. D’un côté, le partage d’infrastructures de réseau, encadré par l’Arcep et le droit des communications électroniques. De l’autre, la mutualisation de fonctions de conformité, encadrée par la CNIL, le RGPD et le droit public.
Côté Arcep, les formes de partage vont du partage d’infrastructures passives (pylônes, fourreaux, sites) à la mutualisation d’installations actives, avec parfois des obligations imposées aux opérateurs par le Code des postes et des communications électroniques. L’Arcep surveille aussi les accords de partage de réseaux mobiles.
Les différences à garder en tête :
- Nature de ce qui est partagé : du matériel et des capacités techniques d’un côté, de l’expertise et des procédures de l’autre
- Risque principal : un risque de couverture, de qualité de service et de concurrence côté infrastructures ; un risque de mélange de données et de perte de responsabilité côté conformité
- Autorité de référence : l’Arcep pour les réseaux, la CNIL pour la protection des données
- Exemple pour une collectivité : mutualiser un réseau de fibre ou de sites radio ne dispense pas de tenir son propre registre de traitements
- Exemple pour un domiciliataire : partager un outil de vigilance entre agences ne revient pas à partager les dossiers de clients entre elles
Ne pas les confondre évite de chercher la bonne réponse dans le mauvais cadre réglementaire.
Comment mettre en place une convention de mutualisation, étape par étape ?
Voici une feuille de route réaliste, du diagnostic au suivi.
- Diagnostiquer ensemble. Chaque entité recense ses traitements, ses sous-traitants et ses besoins. Ce diagnostic partagé fixe le périmètre réel de la mutualisation.
- Choisir la modalité. Mise à disposition, prestation ou service commun : le choix dépend de la taille du groupe et du niveau d’intégration souhaité.
- Rédiger la convention. On y inscrit les clauses minimales vues plus haut, en s’appuyant sur le guide de la CNIL.
- Faire valider juridiquement. Un juriste ou le service des affaires juridiques relit le texte, en particulier pour les règles de commande publique et d’organes délibérants.
- Piloter au quotidien. Un comité de suivi se réunit à rythme régulier, les indicateurs sont publiés entité par entité.
- Auditer et ajuster. Des audits vérifient la séparation des espaces, la tenue des registres et le respect des engagements.
La checklist contractuelle à cocher avant signature : périmètre, moyens alloués, engagements de service, partage des responsabilités, modalités de sortie, fréquence des audits.
Ces échéances sont données à titre d’ordre de grandeur : une petite intercommunalité pourra aller plus vite, un réseau de nombreuses agences prendra davantage de temps.
Notre regard : la convention fixe la règle, l’outil la fait vivre
Notre conviction est simple : la plupart des mutualisations échouent non pas faute de bonne volonté, mais faute de preuve. Une convention bien rédigée ne vaut que si l’on peut, le jour du contrôle, montrer qui a fait quoi, quand, pour quelle entité. C’est là qu’une plateforme centralisée change la donne : elle conserve une piste d’audit horodatée, outille le screening PPE et génère l’état requis sans ressaisie.
Pour un domiciliataire, cela se traduit par un contrôle préfectoral ou Tracfin préparé en continu plutôt que dans l’urgence. Pour une collectivité, l’enjeu est comparable : des registres distincts, mais tenus selon la même méthode. Notre recommandation : ne choisissez pas entre le papier juridique et l’outil. Signez la convention, puis outillez-la.
— Aimen
Adryo, l’outil qui rend la mutualisation vérifiable
Pour les sociétés de domiciliation, nous avons conçu Adryo pour centraliser les outils de gestion et de conformité. Le registre des mandats se tient automatiquement, le screening PPE et le contrôle des sanctions s’intègrent au dossier de vigilance, et la piste d’audit horodatée reste exportable à tout moment. L’état destiné au greffe se génère sans ressaisie, et vos données sont hébergées en France.
Ces modules répondent à la checklist de la section précédente : traçabilité et suivi des échéances. Pour voir comment cela s’applique à votre organisation, consultez nos fonctionnalités pour piloter la domiciliation ou demandez-nous une démonstration depuis Adryo.
Cet article constitue une information générale et ne remplace pas l’avis d’un avocat qualifié. Consultez un professionnel du droit qualifié à propos de votre cas personnel avant d’agir sur la base de ce contenu.
Questions fréquentes
Qu’est-ce que la mutualisation des services ?
C’est le partage de moyens, de compétences ou de fonctions entre plusieurs entités qui conservent chacune leur responsabilité. En matière de conformité, elle porte sur le DPO, les outils et les audits, jamais sur la mise en commun des données personnelles.
Qu’est-ce qu’un schéma de mutualisation ?
C’est un document qui organise la manière dont plusieurs entités partagent leurs moyens : périmètre, modalités juridiques, gouvernance et suivi. En matière de protection des données, il prend généralement la forme d’une convention qui définit les moyens alloués au DPO, comme le recommande le guide de la CNIL.
Peut-on partager les registres entre plusieurs entités ?
Non, chaque entité doit conserver un espace dédié et distinct pour sa propre conformité. Ce qui se partage, ce sont les méthodes, les modèles et l’expertise, comme l’indique l’ANCT.
Une convention de mutualisation est-elle obligatoire ?
Pour les organismes publics concernés, oui : l’ANCT la présente comme une obligation. Pour un acteur privé comme un domiciliataire, elle n’est pas toujours imposée, mais elle reste le moyen le plus sûr de documenter les rôles en cas de contrôle.
Sources
Recommandations
À lire aussi
Registre des mandats de domiciliation : tenue et obligations
Registre des mandats de domiciliation : ce que le domiciliataire doit tenir, quelles pièces y rattacher, combien de temps conserver et comment le tenir à jour.
Lire l'article
Pilotage multi-agences de la conformité en domiciliation
Comment piloter la conformité LCB-FT d'un réseau d'agences de domiciliation : responsabilités, indicateurs, preuves et préparation des contrôles.
Lire l'article
Facturation au prorata d'un abonnement : méthode et pièges
Comment calculer et présenter le prorata d'un abonnement en domiciliation : formule, base 30 jours ou jours réels, arrondis, TVA, mentions et erreurs à éviter.
Lire l'articleLe prochain domicilié que vous enregistrez pourrait être le premier sur Adryo.
Réservez 30 minutes. On vous montre votre activité dans Adryo, avec vos vrais cas.
Réponse sous 24 h · Sans engagement